Wer schon länger einen PrestaShop-Shop betreibt, weiß: Angreifer brauchen keine ausgeklügelte Sicherheitslücke; eine einzige, die man übersehen hat, genügt. Ein schwaches Admin-Passwort, ein Formular ohne Bot-Prüfung, eine Theme-Datei, die niemand überwacht – schon eine davon reicht aus.
Ein PrestaShop-Sicherheitsmodul dient genau diesem Zweck: Es schließt diese Sicherheitslücken auf einmal, anstatt sie einzeln zu beheben. Bevor Sie sich für ein solches Modul entscheiden, sollten Sie jedoch zunächst verstehen, was „Sicherheit“ für einen Onlineshop überhaupt bedeutet. Ein Sicherheitsmodul für Ihren PrestaShop ist nur dann sinnvoll, wenn es die folgenden sieben Sicherheitsmaßnahmen tatsächlich abdeckt.
Warum diese Maßnahmen nicht bis nach einem Sicherheitsvorfall warten können
Die weltweiten Verluste durch Betrug im E-Commerce erreichten 2023 schätzungsweise 48 Milliarden US-Dollar, und Zahlungsseiten bleiben das mit Abstand attraktivste Ziel für Online-Shops. Angreifer unterscheiden nicht zwischen großen Einzelhändlern und kleinen PrestaShop-Shops; automatisierte Skripte scannen Tausende von Websites gleichzeitig nach denselben bekannten Schwachstellen.
Das ist der unangenehme Teil. Die meisten Sicherheitslücken sind nicht das Ergebnis gezielter Angriffe, sondern entstehen dadurch, dass ein Bot eine offene Tür findet, die niemand verschlossen hat.
Die 7 Sicherheitsmaßnahmen, die jeder Online-Shop benötigt
Jeder dieser Ansätze befasst sich mit einem spezifischen, dokumentierten Angriffspfad und nicht mit einer vagen „Best Practice“:
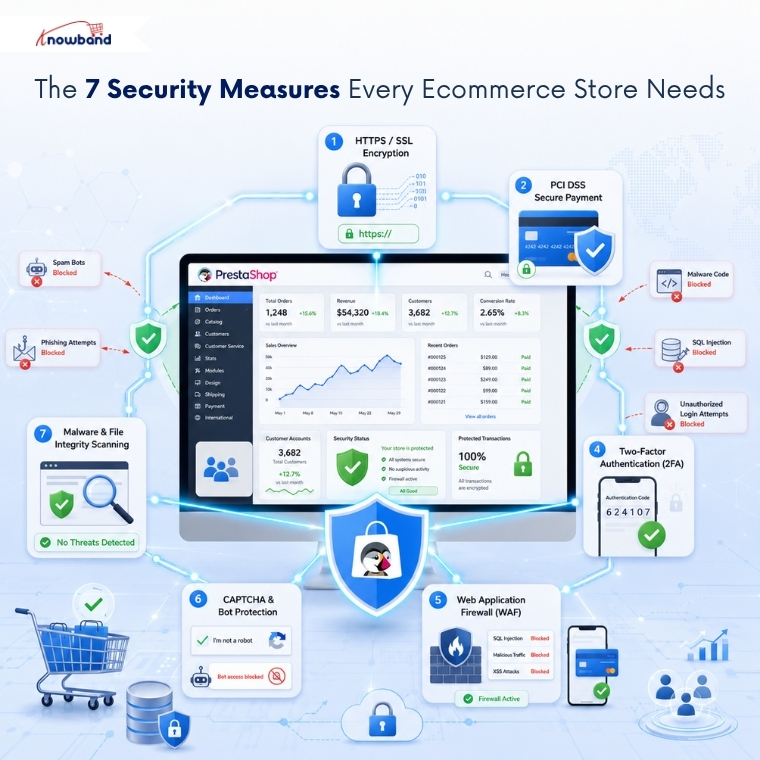
- HTTPS mit einem gültigen SSL-Zertifikat: Verschlüsselt Checkout- und Anmeldedaten während der Übertragung, sodass diese nicht zwischen Browser und Server abgefangen werden können.
- Ein PCI-DSS-konformes Zahlungsportal: Durch die Tokenisierung werden die Rohdaten der Kartendaten von Ihren eigenen Servern ferngehalten, wodurch sowohl das Risiko als auch der Umfang der Compliance reduziert werden.
- Ein PrestaShop-Addon zum Schutz vor Brute-Force-Angriffen: Sperrt automatisch eine IP-Adresse nach wiederholten fehlgeschlagenen Anmeldeversuchen als Administrator und unterbindet so das Ausspähen von Anmeldeinformationen durch Skripte.
- Zwei-Faktor-Authentifizierung für Administratorkonten: macht ein gestohlenes oder erratenes Passwort von sich aus nutzlos.
- Eine Firewall für Webanwendungen: Blockiert bekannte SQL-Injection-, Cross-Site-Scripting- und Path-Traversal-Angriffe, bevor diese den Code Ihres Shops erreichen.
- CAPTCHA- und Bot-Schutz auf öffentlichen Formularen: Reduziert gefälschte Registrierungen und Spam-Einsendungen über Kontakt- und Anmeldeformulare.
- Geplante Malware- und Dateiintegritätsprüfung: kennzeichnet unautorisierte Änderungen an Theme- oder Core-Dateien, dem gleichen Einstiegspunkt, der bei den meisten Skimmer-Infektionen verwendet wird.
Was ein PrestaShop-Sicherheitsmodul tatsächlich umfasst
Ein PrestaShop-Sicherheitsmodul vereint Schutz für Administration und Shop in einer einzigen Konfigurationsoberfläche: Anmeldesicherheit, Web Application Firewall, Spam- und Bot-Filterung sowie Dateiintegritätsprüfung. Es ersetzt die fünf separaten Einzel-Plugins, die die meisten Shops einzeln installieren. Dieser Unterschied ist wichtig, denn bei solchen Einzelinstallationen verlieren Händler schnell den Überblick darüber, welche Funktionen tatsächlich aktiviert sind.
PrestaShop erfüllt einige Punkte dieser Checkliste bereits standardmäßig. Es deckt jedoch nicht alle ab, und genau diese Lücke ist der Bereich, in dem die meisten Shops am längsten angreifbar bleiben.
| Sicherheitsmaßnahme | Native PrestaShop | Benötigt ein eigenes Modul |
|---|---|---|
| HTTPS / SSL | Eingebauter Schalter | Nein |
| PCI-konformes Zahlungsportal | Hängt vom Anbieter ab | Anbieterseite |
| Brute-Force-Sperre | Nicht inbegriffen | Ja |
| Zwei-Faktor-Authentifizierung | Nicht inbegriffen | Ja |
| Webanwendungs-Firewall | Nicht inbegriffen | Ja |
| CAPTCHA-/Bot-Schutz | Nicht inbegriffen | Ja |
| Dateiintegritäts-/Malware-Scan | Nicht inbegriffen | Ja |
Das PrestaShop Advanced Security Module, das diese Checkliste in einer Installation abdeckt
Knowband entwickelte den PrestaShop Advanced Security Manager, um genau die Lücke zu schließen, die die obige Tabelle aufzeigt: Fünf der sieben Sicherheitsmaßnahmen, die PrestaShop nicht nativ unterstützt, können über einen einzigen Admin-Bildschirm anstatt über fünf separate Plugin-Dashboards konfiguriert werden.
Es kombiniert ein PrestaShop-Add-on zum Schutz vor Brute-Force-Angriffen mit der Zwei-Faktor-Authentifizierung im Anmeldeformular, fügt eine Web Application Firewall gegen Einschleusungsversuche hinzu, integriert CAPTCHA- und Honeypot-Felder in öffentliche Formulare und führt regelmäßige Malware-Scans durch, die Theme-Dateien mit einer bekannten, sicheren Referenzdatei vergleichen. Nichts davon ist erfunden; es handelt sich um die tatsächlichen Konfigurationsregisterkarten des Moduls, und die Dokumentation von Knowband ordnet jede einzelne direkt einer der sieben oben genannten Maßnahmen zu.
Umsetzung dieser Maßnahmen ohne Unterbrechung des Kassensystems
Aktivieren Sie zuerst HTTPS und die PCI-Einstellungen Ihres Zahlungsanbieters; dies birgt keine Nachteile und kein Konfigurationsrisiko. Fügen Sie anschließend Schutzmaßnahmen gegen Brute-Force-Angriffe hinzu, beginnend mit einem moderaten Wiederholungsschwellenwert von etwa fünf Versuchen. Überprüfen Sie das Anmeldeprotokoll nach einer Woche, bevor Sie die Sicherheitsmaßnahme weiter verschärfen.
Speichern Sie die Wiederherstellungs-URL des Moduls, bevor Sie die Zwei-Faktor-Authentifizierung oder IP-Beschränkungen für die gesamte Website aktivieren; jedes seriöse Tool zur Sicherheit von Administrator-Logins speichert diese URL genau aus diesem Grund. CAPTCHA und Dateiintegritätsprüfung sollten Sie am besten zuletzt aktivieren, da beide den kundenseitigen Bezahlvorgang nicht beeinträchtigen.
Ein PrestaShop-Sicherheitsmodul ist die Checkliste, die Folgendes enthält
Keine dieser sieben Maßnahmen ersetzt die anderen; HTTPS schützt nicht vor Brute-Force-Angriffen, und die Zwei-Faktor-Authentifizierung erkennt keine eingeschleusten Skimmer-Skripte. Ein PrestaShop-Sicherheitsmodul funktioniert, weil es alle Maßnahmen gleichzeitig ausführt, anstatt dass jede einzelne davon abhängt, ob der Händler das nächste Plugin installiert.
Wenn Ihnen Angriffe auf den Admin-Login und unüberwachte Theme-Dateien am meisten Sorgen bereiten, behebt ein PrestaShop Advanced Security Module diese beiden Schwachstellen zusammen mit den übrigen Punkten dieser Checkliste in einem einzigen Konfigurationsschritt. Knowband verfolgt dabei denselben Ansatz wie oben empfohlen: die gesamte Liste auf einmal abzudecken, nicht ein Plugin nach dem anderen.


