Ein Ladenbesitzer bemerkt einen Brute-Force-Angriff in der Regel erst, wenn die Anmeldeseite sich seltsam verhält, z. B. wiederholte fehlgeschlagene Anmeldeversuche ODER unbekannte IP-Adressen in den Protokollen ODER Leistungseinbußen im Laden.
Ein automatisiertes Skript versucht wiederholt, Passwörter in einem Anmeldeformular einzugeben. Ein erfolgreicher Versuch kann einem Angreifer Zugang zum Backend Ihres Shops verschaffen, wo er möglicherweise Produktdaten ändern, Kundeninformationen herunterladen, Einstellungen modifizieren, Module installieren oder den Shopbetrieb stören kann.
Wie kann man einen PrestaShop-Shop gegen Brute-Force-Angriffe absichern?
Verlassen Sie sich nicht auf eine einzige Einstellung. Schützen Sie zunächst Administratorkonten, erschweren Sie automatisierte Anmeldeversuche, fügen Sie einen weiteren Authentifizierungsfaktor hinzu, beschränken Sie unnötige Zugriffe, halten Sie PrestaShop und seine Module auf dem neuesten Stand und stellen Sie sicher, dass Sie verdächtige Aktivitäten erkennen und beheben können. Die aktuellen Sicherheitsrichtlinien von PrestaShop empfehlen außerdem die Verwendung von individuellen Konten, sorgfältiges Zugangsdatenmanagement, Firewalls, Backups und die Aktualisierung von Modulen.
Der Rest der Arbeit besteht darin, diese Praktiken miteinander in Einklang zu bringen.
1.0 Beginnen Sie mit dem Backoffice, nicht mit dem Ladengeschäft.
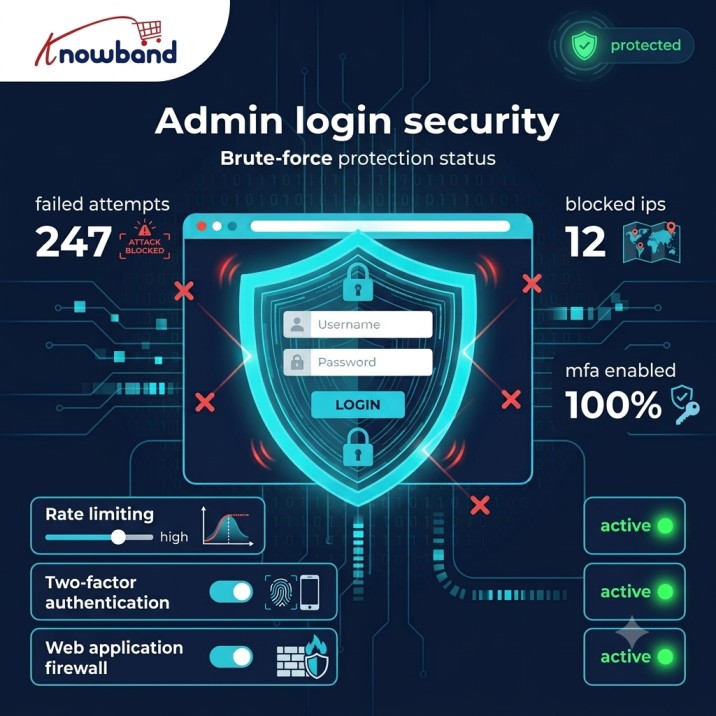
Für die meisten Shops ist das PrestaShop-Backend der erste Bereich, der einer Überprüfung wert ist.
Kunden benötigen Zugang zum Verkaufsraum. Sie benötigen keinen Zugang zum Verwaltungsbereich. Diese Unterscheidung macht den Backoffice-Bereich zu einem sinnvollen Ort, um zusätzliche Beschränkungen festzulegen.
Ein einfacher Schritt besteht darin, die Verwendung einer leicht vorhersehbaren Administrator-URL zu vermeiden. Durch Ändern des Standard-Administratorverzeichnisses kann die Anfälligkeit für automatisierte Scanner, die nach gängigen Administrationspfaden suchen, verringert werden.
Es handelt sich dabei nicht um eine eigenständige Sicherheitsmaßnahme. Ein Angreifer, der die neue URL entdeckt, kann die Anmeldeseite weiterhin erreichen. Betrachten Sie es eher als Reduzierung unnötiger Angriffsfläche denn als Ersatz für Authentifizierungskontrollen.
Hier gibt es noch einen weiteren praktischen Punkt: Die neue URL sollte nicht so schwer verständlich sein, dass Ihr Team sie nicht mehr findet. Speichern Sie die Informationen sicher und dokumentieren Sie sie für die Personen, die für die Shop-Pflege zuständig sind.
2.0 Eine versteckte Admin-URL sollte nicht als Schutz vor Brute-Force-Angriffen betrachtet werden.
Das ist ein leicht zu begehender Fehler.
Eine geänderte Admin-URL kann zwar verhindern, dass ein einfacher Scanner die Anmeldeseite findet, aber nicht, dass jemand, der die Adresse bereits kennt, sie findet. Auch wenn das Administratorpasswort kompromittiert wurde, hilft das nicht.
Die Sicherheit des Admin-Panels sollte daher über mehrere unabhängige Kontrollmechanismen verfügen. Sollte eine Schutzebene ausfallen, muss eine andere weiterhin intakt sein.
3.0 Jedem Administrator ein separates Konto einrichten
Wenn fünf Personen ein Geschäft leiten, sollten nicht alle fünf Personen die gleichen Administratorrechte erhalten.
PrestaShop empfiehlt, für Personen, die unterschiedliche Aufgaben ausführen, verschiedene Konten und Profile anzulegen und nicht mehr benötigte Administratorzugriffe zu widerrufen.
Dies ist sowohl für die Sicherheit als auch für die Verantwortlichkeit nützlich.
Angenommen, ein Entwickler benötigt Zugriff, um ein Modul zu ändern, während ein Kundendienstmitarbeiter lediglich Bestellungen verwalten muss. Sie sollten nicht unbedingt identische Berechtigungen haben.
Getrennte Konten erleichtern auch die Ermittlungen erheblich. Sollte etwas Ungewöhnliches passieren, lässt sich feststellen, welches Konto beteiligt war, anstatt herauszufinden, wer einen gemeinsamen Login verwendet hat.
Für einen Ladenbesitzer lohnt sich eine kurze Kontoprüfung:
Entfernen Sie ehemalige Mitarbeiter und alte Agenturkonten. Prüfen Sie, ob jeder Administrator noch Backoffice-Zugriff benötigt. Gewähren Sie Mitarbeitern nur die für ihre Arbeit erforderlichen Berechtigungen. Geben Sie das SuperAdmin-Konto nicht weiter. Verwenden Sie einen Passwort-Manager für Administrator-Zugangsdaten.
Das sind zwar kleine Änderungen, aber sie beseitigen gleich mehrere vermeidbare Schwächen.
4.0 Verwenden Sie sichere, einzigartige Passwörter.
Der Schutz vor Brute-Force-Angriffen beginnt bereits beim Passwort selbst.
Verwenden Sie weder den Shopnamen, den Domainnamen, den Firmennamen noch eine vorhersehbare Variation davon. Noch wichtiger: Verwenden Sie das PrestaShop-Administratorpasswort nirgendwo anders.
Credential Stuffing ist hier besonders relevant. Ein Angreifer muss nicht immer jedes Passwort Zeichen für Zeichen erraten. Wenn ein Passwort und eine E-Mail-Adresse bereits bei einem Datenleck an anderer Stelle aufgetaucht sind, können automatisierte Tools diese Zugangsdaten für Ihren Shop ausprobieren.
Ein Passwort-Manager erleichtert die Verwaltung sicherer Passwörter erheblich. PrestaShop empfiehlt in seinen eigenen Richtlinien die Verwendung eines Login- und Passwort-Managers und den sorgfältigen Schutz der Zugangsdaten für Backend, Hosting, FTP und andere Dienste.
Es gibt aber noch einen weiteren wichtigen Punkt: Das PrestaShop-Passwort zu schützen, während das Hosting-Konto mit einem schwachen, wiederverwendeten Passwort geschützt bleibt, löst das eigentliche Problem nicht. Ihre Zugangsdaten für Hosting, Datenbank, FTP, E-Mail und Administration sollten als separate Sicherheitsbereiche behandelt werden.
5.0 Zwei-Faktor-Authentifizierung für den Administratorzugriff hinzufügen
Passwörter sind nur ein Teil der Authentifizierung.
Wird das Passwort eines Administrators durch Phishing, Malware oder einen anderen kompromittierten Dienst gestohlen, kann ein zweiter Authentifizierungsfaktor verhindern, dass der Angreifer direkt in den Backend-Bereich gelangt.
Deshalb kann ein Prestashop-Zwei-Faktor-Authentifizierungsmodul für Shops nützlich sein, die zusätzlichen Schutz für Administrator-Logins benötigen.
Die genaue Umsetzung hängt von Ihrer PrestaShop-Version und der gewählten Erweiterung ab. Prüfen Sie vor der Installation die Kompatibilität und informieren Sie sich, welche Konten und Anmeldevorgänge geschützt werden.
Das Prinzip ist einfach: Ein gestohlenes Passwort reicht nicht aus, um auf ein privilegiertes Konto zuzugreifen.
Für einen Shop mit mehreren Administratoren ist dies besonders wertvoll. Ein einzelnes kompromittiertes Passwort sollte nicht automatisch bedeuten, dass jemand uneingeschränkten Administratorzugriff hat.
6.0 Wiederholte Anmeldeversuche verlangsamen
Hier wird der Brute-Force-Schutz von PrestaShop konkreter.
Stellen Sie sich vor, ein Angreifer sendet Hunderte oder Tausende von Anmeldeanfragen. Wenn jede Anfrage exakt wie eine normale Anmeldung verarbeitet wird, kann der Angreifer es immer wieder versuchen.
Die Ratenbegrenzung ändert das.
Je nach Implementierung können wiederholte Fehler zunehmend strengere Kontrollmechanismen auslösen, wie zum Beispiel:
Verzögerung zwischen Anmeldeversuchen, temporäre Sperrung, CAPTCHA oder andere Sicherheitsabfrage, IP-basierte Beschränkungen, Beschränkungen auf Kontoebene, Warnungen bei ungewöhnlichen Authentifizierungsaktivitäten
Die Umsetzung bedarf jedoch einiger Sorgfalt.
Eine dauerhafte Kontosperrung nach wenigen Fehlversuchen mag sicher klingen, kann aber ein anderes Problem verursachen. Ein Angreifer könnte die Sperrung absichtlich auslösen und den eigentlichen Administrator am Anmelden hindern.
Aus diesem Grund ist es im Allgemeinen besser, Kontrollen auf Kontoebene mit IP-, Anfrageraten- und Verhaltenssignalen zu kombinieren, anstatt sich ausschließlich auf eine einfache Regel zu verlassen, die besagt: „Fünf Fehler und Konto sperren“.
7.0 CAPTCHA kann helfen, sollte aber nicht Ihre einzige Verteidigungslinie sein.
Ein Captcha-Modul kann automatisierte Anmeldeversuche erschweren.
CAPTCHA ist jedoch keine Magie.
Manche automatisierte Systeme können schwache Sicherheitsabfragen umgehen, und jeden legitimen Kunden durch ein CAPTCHA zu zwingen, kann das Einkaufserlebnis verschlechtern. Es ist meist sinnvoller, es als Teil einer umfassenderen Strategie gegen Missbrauch einzusetzen.
8.0 Installieren Sie eine Firewall zwischen Angreifern und PrestaShop.
Nicht jede bösartige Anfrage muss die Anwendung erreichen.
Eine Firewall oder Web Application Firewall kann den Datenverkehr filtern, bevor er den PrestaShop-Anmeldevorgang erreicht. Je nach Hosting-Konfiguration kann dieser Schutz von Ihrem Hosting-Anbieter, einem CDN, einem Reverse-Proxy, der Serverkonfiguration oder einer dedizierten Anwendungssicherheitslösung bereitgestellt werden.
Das Firewall-Modul kann eine zusätzliche Schutzebene bieten, sollte aber nicht automatisch als Ersatz für den Schutz auf Infrastrukturebene angesehen werden.
Die richtige Konfiguration hängt davon ab, wo Ihr Shop gehostet wird.
Eine sinnvolle Schichtanordnung könnte so aussehen:
Internet → CDN/WAF → Webserver → PrestaShop → Authentifizierungseinstellungen → Administrator
Jede Schicht hat eine andere Aufgabe.
Die Firewall kann verdächtige Datenverkehrsmuster erkennen und abfangen. Der Webserver kann Zugriffsregeln anwenden. PrestaShop kümmert sich um Authentifizierung und Berechtigungen. Die Multi-Faktor-Authentifizierung (MFA) schützt das Konto, falls das Passwort kompromittiert wird.
Das ist wesentlich effektiver, als von einer einzigen Komponente zu verlangen, alles zu leisten.
9.0 Beschränken Sie den Zugriff auf das Backoffice, wenn dies sinnvoll ist.
Manche Unternehmen verfügen über ein relativ kontrolliertes administratives Umfeld. Ihre Mitarbeiter arbeiten über ein bekanntes Büronetzwerk oder verbinden sich über ein Firmen-VPN.
Wenn das auf Sie zutrifft, könnte es sich lohnen, den Administratorzugriff auf vertrauenswürdige Netzwerke zu beschränken.
Die Verwendung von IP-Whitelisting kann effektiv sein, ist aber nicht für jeden Shop geeignet. Remote-Mitarbeiter, dynamische IP-Adressen, VPNs, Mobilfunknetze und externe Dienstleister können die Einhaltung dieser Regel erschweren.
Ein Ladenbesitzer, der beispielsweise von zu Hause aus arbeitet, könnte feststellen, dass eine strikte IP-Beschränkung mehr betriebliche Probleme als Sicherheitsvorteile mit sich bringt.
Fügen Sie also keine Zugriffsregel hinzu, nur weil sie in einer Sicherheitscheckliste erscheint. Verstehen Sie zunächst, wie Ihr Team tatsächlich auf den Shop zugreift.
10.0 PrestaShop und seine Module auf dem neuesten Stand halten
Ein Schutz vor Brute-Force-Angriffen nützt nichts, wenn ein Angreifer das Anmeldesystem über eine andere Sicherheitslücke umgehen kann.
PrestaShop empfiehlt derzeit, Module stets aktuell zu halten und deren Herkunft sorgfältig zu prüfen. Die Update-Richtlinien raten außerdem dazu, die Kompatibilität von Modulen und Themes zu überprüfen, veraltete Komponenten zu entfernen, Updates in einer Testumgebung zu prüfen und geprüfte Backups zu erstellen.
Dies ist deshalb wichtig, weil Drittanbietermodule Teil der Angriffsfläche Ihres Shops werden.
Vor der Installation einer Erweiterung sollten Sie fragen:
Ist es mit meiner PrestaShop-Version kompatibel? Wird es vom Entwickler aktiv weiterentwickelt? Wann wurde es zuletzt aktualisiert? Stammt es aus einer vertrauenswürdigen Quelle? Ermöglicht es unnötigen Zugriff auf sensible Bereiche? Kann ich es entfernen, falls der Support eingestellt wird?
Alte Module sollten nicht einfach installiert bleiben, nur weil sie nicht mehr verwendet werden.
Auch ungenutzte Software muss gewartet werden. Wenn sie nicht benötigt wird, ist ihre Entfernung oft einfacher, als sie dauerhaft zu sichern.
11.0 Schützen Sie sowohl den Server als auch PrestaShop.
Ihr Shop existiert nicht nur innerhalb des PrestaShop-Dashboards.
Hinzu kommen der Webserver, die PHP-Umgebung, die Datenbank, das Hosting-Kontrollpanel, der FTP/SFTP-Zugang, geplante Jobs, das Dateisystem und möglicherweise ein CDN oder ein Reverse-Proxy.
Eine sinnvolle Maßnahme zur Erhöhung der Sicherheit im PrestaShop-Adminbereich sollte diese Komponenten umfassen.
Administratorzugangsdaten nützen beispielsweise wenig, wenn ein Angreifer bereits Zugriff auf das Hosting-Konto erlangt hat. Ebenso wenig verhindert der Schutz des Backends, dass ein veraltetes Modul zu einem Einfallstor wird.
Bewertung:
Zugangsdaten für das Hosting-Konto, FTP/SFTP-Zugang, Datenbankzugangsdaten, Dateiberechtigungen, HTTPS-Konfiguration, Server- und PHP-Versionen, ungenutzte Module und Themes, öffentlich zugängliche sensible Dateien, Firewall- und WAF-Konfiguration
Die aktuelle Dokumentation von PrestaShop empfiehlt außerdem geeignete Firewalls und zuverlässige Datensicherungen als Teil der Absicherung des Shops.
12.0 Protokolle beachten
Ein brutaler Angriff hinterlässt eine Spur.
Möglicherweise sehen Sie viele fehlgeschlagene Anfragen an denselben Anmeldeendpunkt, wiederholte Versuche gegen mehrere Mitarbeiterkonten oder Datenverkehr aus ungewöhnlichen Quellen.
Man braucht keine riesige Sicherheitsüberwachungsplattform, um damit anzufangen, aufmerksam zu werden.
Sie sollten zumindest wissen, wo Ihr Hosting-Anbieter die Webserver-Protokolle speichert und wo sicherheitsrelevante Ereignisse im Zusammenhang mit PrestaShop eingesehen werden können.
Achten Sie eher auf Muster als auf einzelne fehlgeschlagene Anmeldeversuche.
Beispielsweise sind fünf fehlgeschlagene Anmeldeversuche über mehrere Tage verteilt möglicherweise nicht aussagekräftig. Fünfhundert Versuche innerhalb kurzer Zeit von verschiedenen Adressen hingegen sollten untersucht werden.
Achten Sie auch auf erfolgreiche Anmeldungen, die unmittelbar nach einer großen Anzahl fehlgeschlagener Versuche erfolgen. Das ist zwar kein Beweis für eine Kompromittierung, aber ein hilfreicher Hinweis für weitere Untersuchungen.
13.0 Datensicherungen sind Teil der Sicherheit
Man denkt bei Backups leicht zuerst an etwas, das nach einem Serverabsturz benötigt wird.
Sie sind auch nach einem Sicherheitsvorfall von gleicher Bedeutung.
Wenn ein Angreifer Dateien verändert, die Konfiguration ändert, die Datenbank beschädigt oder den Speicher auf andere Weise stört, benötigen Sie einen zuverlässigen Weg zurück zu einem bekannten, einwandfreien Zustand.
PrestaShop empfiehlt, vollständige und getestete Backups zu erstellen, einschließlich der Dateien und der Datenbank, und empfiehlt in seinen Update-Anleitungen ausdrücklich, zu überprüfen, ob die Wiederherstellung tatsächlich funktioniert.
Gehen Sie nicht davon aus, dass ein Backup existiert, nur weil in Ihrem Hosting-Panel „tägliches Backup“ angezeigt wird.
Probier es aus.
Eine Datensicherung, die sich nicht wiederherstellen lässt, wenn man sie braucht, ist kein wirklicher Wiederherstellungsplan.
Es ist außerdem ratsam, Sicherungskopien getrennt von der Produktionsumgebung aufzubewahren, damit eine Kompromittierung des Servers nicht automatisch alle verfügbaren Sicherungen beeinträchtigt.
Wenn Ihr Hosting-Anbieter keinen Backup-Service anbietet, kann auch das Backup- und Wiederherstellungsmodul in Betracht gezogen werden, um Ihre Daten zu sichern.
14.0 Wo ein PrestaShop-Sicherheitsmodul eingesetzt werden kann
Ladenbesitzer, die nicht alle Sicherheitsvorkehrungen selbst zusammenstellen möchten, können ein spezielles Prestashop-Sicherheitsmodul in Betracht ziehen.
Der Knowband Prestashop Advanced Security Manager ist eine Option, die Sie in Betracht ziehen sollten, wenn Sie die Sicherheit in Ihrer PrestaShop-Umgebung verbessern möchten. Wichtig ist, die tatsächlichen Funktionen mit den Anforderungen Ihres Shops zu vergleichen, anstatt anzunehmen, dass jede Sicherheitserweiterung die gleichen Probleme löst.
Es sollte außerdem eine gute Hosting-Sicherheit, starke Passwörter, die Verwaltung des Administratorzugriffs, Updates, Backups und Überwachung ergänzen – und nicht ersetzen.
Prüfen Sie vor der Installation einer Sicherheitserweiterung deren Kompatibilität mit Ihrer PrestaShop-Version und informieren Sie sich genau über die vorgenommenen Änderungen. Ein Sicherheitstool wird zu einem weiteren Bestandteil Ihrer Produktionsumgebung und sollte daher genauso sorgfältig gewartet werden wie der Rest Ihres Shops.
15.0 Ein realistischer Härtungsplan für einen Ladenbesitzer
Sie müssen nicht alles an einem Nachmittag erledigen.
Wenn Ihr Geschäft heute nur über sehr geringe Sicherheitsvorkehrungen verfügt, beginnen Sie mit den Maßnahmen, die Ihnen die größte Verbesserung bringen, ohne unnötige betriebliche Komplexität zu schaffen.
Ändern Sie heute schwache oder wiederverwendete Administratorpasswörter. Entfernen Sie alte Administratorkonten. Prüfen Sie, wer aktuell Zugriff auf den Backend-Bereich hat. Stellen Sie sicher, dass die Administrator-URL keinen offensichtlichen Standardpfad verwendet.
Fügen Sie anschließend gegebenenfalls eine Zwei-Faktor-Authentifizierung hinzu. Führen Sie eine Ratenbegrenzung oder einen Schutz vor Anmeldeversuchen ein. Erwägen Sie die Verwendung von CAPTCHA für verdächtigen Authentifizierungsverkehr. Prüfen Sie die von Ihrem Hosting-Anbieter verfügbaren Firewall- oder WAF-Optionen.
Aktualisieren Sie im Rahmen der routinemäßigen Wartung PrestaShop und Drittanbietermodule. Entfernen Sie nicht mehr benötigte Erweiterungen. Überprüfen Sie die Administratorrechte. Kontrollieren Sie die Sicherheits- und Serverprotokolle. Stellen Sie sicher, dass Backups erstellt werden.
Führen Sie regelmäßig Tests zur Wiederherstellung von Backups durch. Überprüfen Sie Hosting- und FTP/SFTP-Konten. Prüfen Sie Drittanbietermodule. Stellen Sie sicher, dass alle, die noch Administratorrechte benötigen, auch geprüft werden. Vergewissern Sie sich, dass Ihre Sicherheitskonfiguration noch den Anforderungen Ihres Unternehmens entspricht.
Dieser letzte Punkt wird leicht übersehen. Eine Sicherheitskonfiguration, die vor zwei Jahren angemessen war, ist möglicherweise nicht mehr sinnvoll, nachdem man den Hosting-Anbieter gewechselt, Remote-Mitarbeiter hinzugefügt, neue Integrationen installiert oder auf eine andere PrestaShop-Version migriert hat.
16.0 Wenn Sie eine plötzliche Welle fehlgeschlagener Anmeldeversuche feststellen
Gehen Sie nicht sofort davon aus, dass der Shop kompromittiert wurde.
Zuerst sollten Sie die Beweise prüfen.
Prüfen Sie Anzahl und Zeitpunkt der fehlgeschlagenen Anmeldeversuche. Stellen Sie sicher, dass Administratoren sich erfolgreich angemeldet haben. Überprüfen Sie die letzten Änderungen an Mitarbeitern, Modulen, Konfigurationen und Dateien.
Wenn Sie Anzeichen für einen unbefugten Zugriff finden, behandeln Sie dies als Vorfall und ändern Sie nicht einfach nur ein Passwort und machen Sie weiter.
Ändern Sie die Zugangsdaten der betroffenen Benutzer von einem vertrauenswürdigen Gerät aus, überprüfen Sie die Administratorkonten, ermitteln Sie die Zugriffsquelle, suchen Sie nach unerwarteten Änderungen und ziehen Sie gegebenenfalls Ihren Hosting-Anbieter oder Sicherheitsexperten hinzu. Wie TPx betont , begrenzt schnelles und methodisches Handeln nach einem Vorfall den Schaden.
Am wichtigsten ist es herauszufinden, warum der Angreifer so weit gekommen ist.
Falls das Problem durch ein wiederverwendetes Passwort verursacht wurde, korrigieren Sie den Passwortverwaltungsprozess. Falls ein veraltetes Modul beteiligt war, entfernen oder aktualisieren Sie es. Wenn das Administratorkonto keinen zweiten Faktor hatte, sollten Sie die Hinzufügung eines solchen in Erwägung ziehen.
Letzter Imbiss
Gute Anmeldesicherheit bedeutet nicht, die eine perfekte Einstellung zu finden. Es geht darum, einen erfolgreichen Angriff schrittweise zu erschweren.
Verwenden Sie individuelle Administratorkonten und Passwörter. Aktivieren Sie die Zwei-Faktor-Authentifizierung (2FA). Verlangsamen Sie wiederholte Anmeldeversuche. Hinterfragen Sie verdächtige Automatisierungen. Schützen Sie Ihren Shop mit einer geeigneten Firewall. Halten Sie PrestaShop und seine Module auf dem neuesten Stand. Überwachen Sie die Vorgänge und erstellen Sie regelmäßig getestete Backups.
Wenn Sie eine zusätzliche Sicherheitsebene hinzufügen möchten, sollten Sie den Knowband Prestashop Advanced Security Manager zusammen mit den bereits von Ihrem Hosting- und PrestaShop-Setup bereitgestellten Kontrollfunktionen evaluieren.
Beginnen Sie heute mit den Administratorkonten. Arbeiten Sie sich dann von der Anmeldeseite über den Server und das Netzwerk bis hin zum Wiederherstellungsprozess vor. So erhalten Shopbetreiber einen praktischen Weg zu einem stärkeren Schutz vor Brute-Force-Angriffen, ohne die Sicherheit unnötig zu verkomplizieren.
Haben Sie Fragen zur Performance Ihrer Website oder benötigen Sie Unterstützung bei deren Migration? Unsere Experten helfen Ihnen gerne. Kontaktieren Sie das Knowband-Team noch heute unter [email protected] für zuverlässige E-Commerce-Plugins, die perfekt auf Ihre Bedürfnisse zugeschnitten sind.


