Cuando llevas tiempo gestionando una tienda PrestaShop, sabes que los atacantes no necesitan una vulnerabilidad sofisticada; solo necesitan un fallo que hayas olvidado solucionar. Una contraseña de administrador débil, un formulario sin comprobación de bots, un archivo de tema que nadie supervisa: cualquiera de estas fallas es suficiente.
Un módulo de seguridad para PrestaShop existe precisamente para solucionar todas esas vulnerabilidades de una sola vez, en lugar de corregirlas individualmente. Sin embargo, antes de elegir uno, conviene saber qué significa exactamente "seguro" para un sitio de comercio electrónico. Un módulo de seguridad para tu tienda PrestaShop solo es útil si cumple con las siete medidas que se detallan a continuación.
Por qué estas medidas no pueden esperar hasta después de una brecha de seguridad
Las pérdidas globales por fraude en el comercio electrónico alcanzaron una cifra estimada de 48 mil millones de dólares en 2023, y las páginas de pago siguen siendo el objetivo más atractivo en cualquier tienda. Los atacantes no distinguen entre grandes minoristas y pequeñas tiendas PrestaShop; los scripts automatizados buscan las mismas vulnerabilidades conocidas en miles de sitios web simultáneamente.
Esa es la parte incómoda. La mayoría de las brechas de seguridad no son el resultado de un ataque dirigido; son el resultado de un bot que encuentra una puerta abierta que nadie se molestó en cerrar.
Las 7 medidas de seguridad que toda tienda de comercio electrónico necesita
Cada una de ellas aborda una ruta de ataque específica y documentada, en lugar de una vaga "mejor práctica":
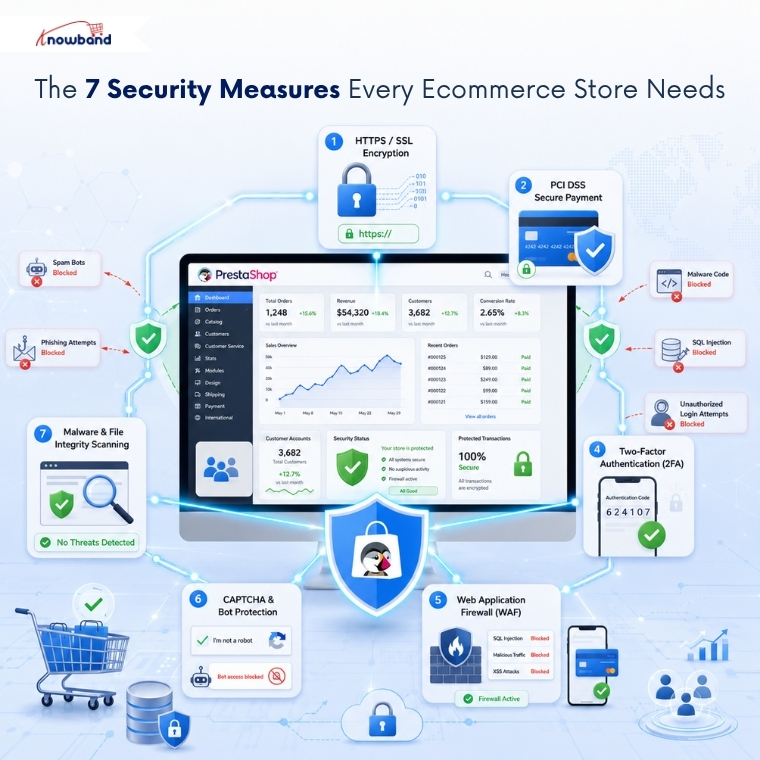
- HTTPS con un certificado SSL válido: cifra los datos de pago e inicio de sesión durante la transmisión para que no puedan ser interceptados entre el navegador y el servidor.
- Una pasarela de pago compatible con PCI DSS: mantiene los datos brutos de la tarjeta fuera de sus propios servidores mediante la tokenización, lo que reduce tanto el riesgo como el alcance del cumplimiento normativo.
- Complemento de protección contra ataques de fuerza bruta para PrestaShop: bloquea automáticamente una dirección IP después de repetidos intentos fallidos de inicio de sesión de administrador, deteniendo los scripts de relleno de credenciales.
- Autenticación de dos factores en cuentas de administrador: hace que una contraseña robada o adivinada sea inútil por sí sola.
- Un cortafuegos para aplicaciones web: bloquea las vulnerabilidades conocidas de inyección SQL, secuencias de comandos entre sitios y patrones de recorrido de rutas antes de que lleguen al código de su tienda.
- CAPTCHA y protección contra bots en formularios públicos: reduce los registros falsos y el envío de spam en los formularios de contacto y registro.
- Análisis programado de malware e integridad de archivos: detecta cambios no autorizados en los archivos del tema o del núcleo, el mismo punto de entrada utilizado en la mayoría de las infecciones de skimmer.
Qué cubre realmente un módulo de seguridad de PrestaShop
El módulo de seguridad de PrestaShop integra la protección del panel de administración y de la tienda en una única pantalla de configuración: seguridad de inicio de sesión, cortafuegos para aplicaciones web, filtrado de spam y bots, y análisis de integridad de archivos. Esto sustituye a los cinco plugins independientes que la mayoría de las tiendas instalan por separado. Esta diferencia es importante porque las configuraciones fragmentadas son precisamente donde los comerciantes pierden el control de las funciones activadas.
PrestaShop nativo cubre algunos de estos puntos de la lista de verificación de forma predeterminada. No los cubre todos, y esa brecha es donde la mayoría de las tiendas permanecen expuestas durante más tiempo.
| Medida de seguridad | PrestaShop nativo | Necesita un módulo dedicado |
|---|---|---|
| HTTPS / SSL | Interruptor incorporado | No |
| Pasarela de pago compatible con PCI | Depende del proveedor | Lado del proveedor |
| Bloqueo por fuerza bruta | No incluido | Sí: |
| Autenticación de dos factores | No incluido | Sí: |
| Firewall de aplicaciones web | No incluido | Sí: |
| Protección CAPTCHA/bot | No incluido | Sí: |
| Análisis de integridad de archivos/malware | No incluido | Sí: |
El módulo de seguridad avanzada de PrestaShop que cubre esta lista de verificación en una sola instalación.
Knowband creó PrestaShop Advanced Security Manager para subsanar precisamente la deficiencia que muestra la tabla anterior: cinco de las siete medidas que PrestaShop no gestiona de forma nativa, configurables desde una única pantalla de administración en lugar de cinco paneles de control de plugins independientes.
Combina un complemento de protección contra ataques de fuerza bruta para PrestaShop con autenticación de dos factores en el formulario de inicio de sesión, añade un cortafuegos para aplicaciones web que protege contra intentos de inyección, incorpora campos CAPTCHA y honeypot en los formularios públicos y ejecuta análisis antimalware programados que comparan los archivos del tema con una base de referencia segura. Nada de lo que se muestra aquí es inventado; estas son las pestañas de configuración reales del módulo, y la documentación de Knowband relaciona cada una directamente con una de las siete medidas mencionadas anteriormente.
Implementar estas medidas sin interrumpir el proceso de pago.
Primero, active HTTPS y la configuración PCI de su pasarela de pago; esto no conlleva ningún inconveniente ni riesgo de configuración. A continuación, implemente bloqueos por fuerza bruta, comenzando con un umbral de reintentos moderado de aproximadamente cinco intentos, y revise el registro de inicio de sesión después de una semana antes de aumentarlo aún más.
Guarda la URL de recuperación del módulo antes de activar la autenticación de dos factores o las restricciones de IP en todo el sitio; todas las herramientas de seguridad de inicio de sesión de administrador serias la guardan precisamente por este motivo. El CAPTCHA y el análisis de integridad de archivos son las opciones más seguras para activar al final, ya que ninguna de ellas afecta al proceso de pago visible para el cliente.
Un módulo de seguridad de PrestaShop es la lista de verificación que contiene
Ninguna de estas siete medidas reemplaza a las demás; HTTPS no detiene los intentos de fuerza bruta, y la autenticación de dos factores (2FA) no detecta un script de robo de datos inyectado. Un módulo de seguridad de PrestaShop funciona porque las ejecuta conjuntamente, en lugar de dejar que cada una dependa de que el comerciante recuerde instalar el siguiente plugin.
Si los ataques de acceso de administrador y los archivos de tema sin supervisión son las dos vulnerabilidades que más te preocupan, un módulo de seguridad avanzada de PrestaShop soluciona ambas, junto con el resto de esta lista de verificación, en una sola configuración. El enfoque de Knowband es el mismo que se recomienda anteriormente: cubrir toda la lista a la vez, no un plugin a la vez.


