El propietario de una tienda generalmente solo se da cuenta de un ataque de fuerza bruta cuando la página de inicio de sesión comienza a comportarse de manera extraña, como por ejemplo, intentos de inicio de sesión fallidos repetidos, direcciones IP desconocidas en los registros o una disminución en el rendimiento de la tienda.
Un script automatizado intenta repetidamente introducir contraseñas en un formulario de inicio de sesión. Si un intento exitoso resulta exitoso, un atacante podría acceder al panel de administración de tu tienda y modificar datos de productos, descargar información de clientes, alterar la configuración, instalar módulos o interferir con las operaciones de la tienda.
Entonces, ¿cómo se puede proteger una tienda PrestaShop contra ataques de fuerza bruta?
No dependas de una sola configuración. Empieza por proteger las cuentas de administrador, dificulta los intentos de inicio de sesión automatizados, añade un factor de autenticación adicional, restringe el acceso innecesario, mantén PrestaShop y sus módulos actualizados y asegúrate de poder detectar y recuperarte de actividades sospechosas. Las recomendaciones de seguridad actuales de PrestaShop también aconsejan el uso de cuentas únicas, una gestión cuidadosa de las credenciales, cortafuegos, copias de seguridad y la actualización constante de los módulos.
El resto del trabajo consiste en lograr que esas prácticas funcionen en conjunto.
1.0 Empiece por la administración, no por la tienda.
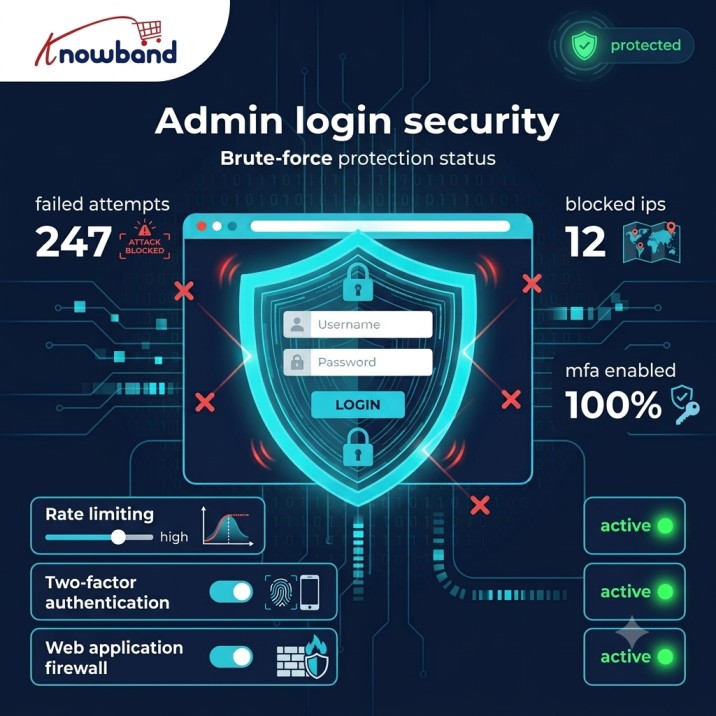
Para la mayoría de las tiendas, el panel de administración de PrestaShop es el primer lugar que merece la pena revisar.
Los clientes necesitan acceso a la tienda física, pero no a la zona administrativa. Esta distinción convierte la trastienda en un lugar útil para añadir restricciones adicionales.
Un paso sencillo consiste en evitar usar una URL de administrador fácilmente predecible. Cambiar el directorio de administración predeterminado puede reducir la exposición a escáneres automatizados que buscan rutas de administración comunes.
No constituye una barrera de seguridad en sí misma. Un atacante que descubra la nueva URL aún podrá acceder a la página de inicio de sesión. Considérenlo como una forma de reducir la exposición innecesaria, en lugar de reemplazar los controles de autenticación.
Aquí hay otro aspecto práctico: no hagas que la nueva URL sea tan difícil de recordar que tu propio equipo la pierda de vista. Guarda la información de forma segura y documéntala para las personas responsables del mantenimiento de la tienda.
2.0 No considere una URL de administración oculta como protección contra ataques de fuerza bruta.
Es un error fácil de cometer.
Cambiar la URL de administración puede impedir que un escáner básico encuentre la página de inicio de sesión, pero no detendrá a alguien que ya conoce la dirección. Tampoco servirá de nada si la contraseña de un administrador se ha visto comprometida.
Por lo tanto, la seguridad del panel de administración debe contar con varios controles independientes. Si una capa falla, otra debe seguir funcionando.
3.0 Asigne una cuenta separada a cada administrador.
Si cinco personas gestionan una tienda, no les des a las cinco las mismas credenciales de administrador.
PrestaShop recomienda crear cuentas y perfiles diferentes para las personas que realizan distintos tipos de trabajo y revocar el acceso de administrador que ya no sea necesario.
Esto resulta útil tanto para la seguridad como para la rendición de cuentas.
Supongamos que un desarrollador necesita acceso para modificar un módulo, mientras que un empleado de atención al cliente solo necesita gestionar los pedidos. No necesariamente deberían tener los mismos permisos.
Además, tener cuentas separadas facilita mucho las investigaciones. Si ocurre algo inusual, se puede determinar qué cuenta estuvo involucrada en lugar de intentar averiguar quién estaba usando una cuenta compartida.
Para el propietario de una tienda, una revisión rápida de la cuenta resulta útil:
Elimine las cuentas antiguas de los exempleados y de la agencia. Verifique si todos los administradores aún necesitan acceso al panel de administración. Otorgue a los empleados solo los permisos necesarios para su trabajo. No comparta la cuenta de Superadministrador. Utilice un gestor de contraseñas para las credenciales de administrador.
Son pequeños cambios, pero eliminan varias deficiencias evitables a la vez.
4.0 Utilice contraseñas seguras y únicas.
La protección contra ataques de fuerza bruta comienza con la propia contraseña.
No utilice el nombre de la tienda, el nombre del dominio, el nombre de la empresa ni ninguna variación predecible de los mismos. Y lo que es más importante, no reutilice la contraseña de administrador de PrestaShop en ningún otro lugar.
El relleno de credenciales es especialmente relevante en este caso. Un atacante no siempre necesita adivinar una contraseña carácter por carácter. Si una contraseña y una dirección de correo electrónico ya han aparecido en una filtración de datos en otro lugar, las herramientas automatizadas pueden intentar usar esas credenciales contra tu tienda.
Un gestor de contraseñas facilita enormemente el mantenimiento de contraseñas únicas. Las propias directrices de PrestaShop recomiendan utilizar un gestor de nombres de usuario y contraseñas, y proteger cuidadosamente las credenciales para el panel de administración, el alojamiento web, el FTP y otros servicios.
Además, hay un aspecto más amplio: proteger la contraseña de PrestaShop mientras se deja la cuenta de hosting protegida con una contraseña débil y reutilizada no resuelve el problema de fondo. Las credenciales de hosting, base de datos, FTP, correo electrónico y administración deben tratarse como límites de seguridad independientes.
5.0 Agregar autenticación de dos factores al acceso de administrador
Las contraseñas son solo una parte de la autenticación.
Si la contraseña de un administrador es robada mediante phishing, malware u otro servicio comprometido, un segundo factor de autenticación puede impedir que el atacante acceda directamente al sistema administrativo.
Por eso, un módulo de autenticación de dos factores para PrestaShop puede resultar útil para las tiendas que necesitan protección adicional en torno a los inicios de sesión de los administradores.
La implementación exacta depende de tu versión de PrestaShop y de la extensión que elijas. Antes de instalarla, comprueba la compatibilidad y comprende qué cuentas y flujos de inicio de sesión protege.
El principio es simple: no basta con usar una contraseña robada para acceder a una cuenta privilegiada.
Para una tienda con varios administradores, esto es especialmente valioso. Una sola contraseña comprometida no debería significar automáticamente que alguien tenga acceso administrativo completo.
6.0 Ralentizar los intentos de inicio de sesión repetidos
Aquí es donde la protección contra ataques de fuerza bruta de PrestaShop se vuelve más específica.
Imagina que un atacante envía cientos o miles de solicitudes de inicio de sesión. Si cada solicitud se procesa exactamente igual que un inicio de sesión normal, el atacante puede seguir intentándolo.
La limitación de velocidad cambia eso.
Dependiendo de la implementación, los fallos repetidos pueden desencadenar controles progresivamente más estrictos, tales como:
Retraso entre intentos de inicio de sesión Bloqueo temporal CAPTCHA u otro desafío Restricciones basadas en IP Restricciones a nivel de cuenta Alertas por actividad de autenticación inusual
Sin embargo, la implementación requiere cierta atención.
El bloqueo permanente de una cuenta tras un pequeño número de fallos parece seguro, pero puede generar otro problema. Un atacante podría provocar el bloqueo intencionadamente e impedir que el administrador legítimo inicie sesión.
Por ese motivo, generalmente es mejor combinar los controles a nivel de cuenta con la dirección IP, la tasa de solicitudes y las señales de comportamiento, en lugar de depender completamente de una simple regla de "cinco fallos y bloquear la cuenta".
7.0 CAPTCHA puede ser útil, pero no lo conviertas en tu única defensa.
Un módulo captcha puede dificultar los intentos de inicio de sesión automatizados.
Sin embargo, CAPTCHA no es magia.
Algunos sistemas automatizados pueden sortear las limitaciones de seguridad, y obligar a todos los clientes legítimos a completar un CAPTCHA puede empeorar la experiencia de compra. Generalmente, tiene más sentido como parte de una estrategia integral contra el abuso.
8.0 Coloca un cortafuegos entre los atacantes y PrestaShop.
No todas las solicitudes maliciosas tienen que llegar a la aplicación.
Un cortafuegos o un firewall de aplicaciones web puede filtrar el tráfico antes de que llegue al proceso de inicio de sesión de PrestaShop. Dependiendo de la configuración de su alojamiento, esta protección puede ser proporcionada por su proveedor de hosting, una CDN, un proxy inverso, la configuración del servidor o una solución de seguridad de aplicaciones dedicada.
El módulo de firewall puede proporcionar una capa adicional de seguridad, pero no debe considerarse automáticamente como un sustituto de la protección a nivel de infraestructura.
La configuración adecuada depende de dónde esté alojada tu tienda.
Una disposición en capas útil podría verse así:
Internet → CDN/WAF → Servidor web → PrestaShop → Controles de autenticación → Administrador
Cada capa tiene una función diferente.
El cortafuegos puede gestionar patrones de tráfico sospechosos. El servidor web puede aplicar reglas de acceso. PrestaShop gestiona la autenticación y los permisos. La autenticación multifactor (MFA) protege la cuenta en caso de que la contraseña se vea comprometida.
Esto es mucho más eficaz que pedirle a un solo componente que lo haga todo.
9.0 Restringir el acceso al back office cuando sea conveniente.
Algunas empresas cuentan con un entorno administrativo relativamente controlado. Sus empleados trabajan desde una red de oficina conocida o se conectan a través de una VPN corporativa.
Si esa es tu situación, restringir el acceso de administrador a redes de confianza podría ser una opción a considerar.
El bloqueo de direcciones IP puede ser efectivo, pero no es adecuado para todas las tiendas. Los empleados que trabajan de forma remota, las direcciones IP dinámicas, las VPN, las redes móviles y las agencias externas pueden dificultar el cumplimiento de esta norma.
Por ejemplo, el propietario de una tienda que trabaja desde casa puede descubrir que una restricción estricta de IP genera más problemas operativos que beneficios de seguridad.
Por lo tanto, no añada una regla de acceso simplemente porque aparezca en una lista de verificación de seguridad. Primero, comprenda cómo accede realmente su equipo a la tienda.
10.0 Mantén actualizados PrestaShop y sus módulos.
La protección contra ataques de fuerza bruta no servirá de nada si un atacante puede eludir el sistema de inicio de sesión a través de una vulnerabilidad no relacionada.
PrestaShop recomienda mantener los módulos actualizados y tener cuidado con su procedencia. Su guía de actualización también recomienda comprobar la compatibilidad entre módulos y temas, eliminar componentes obsoletos, probar las actualizaciones en un entorno de preproducción y mantener copias de seguridad verificadas.
Esto es importante porque los módulos de terceros pasan a formar parte de la superficie de ataque de tu tienda.
Antes de instalar una extensión, pregunte:
¿Es compatible con mi versión de PrestaShop? ¿El desarrollador le da mantenimiento? ¿Cuándo fue la última actualización? ¿Proviene de una fuente confiable? ¿Introduce accesos innecesarios a áreas sensibles? ¿Puedo desinstalarlo si deja de tener soporte?
No dejes instalados módulos antiguos simplemente porque ya no se utilicen.
El software que no se utiliza aún requiere mantenimiento. Si no es necesario, eliminarlo suele ser más sencillo que recordar protegerlo indefinidamente.
11.0 Proteger el servidor y PrestaShop.
Tu tienda no existe únicamente dentro del panel de control de PrestaShop.
También incluye el servidor web, el entorno PHP, la base de datos, el panel de control de alojamiento, el acceso FTP/SFTP, las tareas programadas, el sistema de archivos y, posiblemente, una CDN o un proxy inverso.
Un plan sensato para reforzar la seguridad del panel de administración de PrestaShop debería incluir estos componentes.
Por ejemplo, las credenciales de administrador no servirán de mucho si un atacante ya ha obtenido acceso a la cuenta de alojamiento. Del mismo modo, proteger el panel de administración no impide que un módulo obsoleto se convierta en un punto de entrada.
Revisión:
Credenciales de la cuenta de alojamiento Acceso FTP/SFTP Credenciales de la base de datos Permisos de archivos Configuración HTTPS Versiones del servidor y PHP Módulos y temas no utilizados Archivos confidenciales de acceso público Configuración del firewall y WAF
La documentación actual de PrestaShop también recomienda el uso de cortafuegos adecuados y copias de seguridad fiables como parte de la seguridad de la tienda.
12.0 Observa los registros
Un ataque por la fuerza bruta deja rastro.
Es posible que observe numerosas solicitudes fallidas dirigidas al mismo punto de inicio de sesión, intentos repetidos contra varias cuentas de empleados o tráfico procedente de fuentes inusuales.
No necesitas una plataforma de monitoreo de seguridad enorme para empezar a prestar atención.
Como mínimo, conviene saber dónde guarda su proveedor de alojamiento los registros del servidor web y dónde se pueden consultar los eventos de seguridad relacionados con PrestaShop.
Busque patrones en lugar de un único intento de inicio de sesión fallido aislado.
Por ejemplo, cinco intentos de inicio de sesión fallidos a lo largo de varios días pueden no significar mucho. Quinientos intentos en un corto período de tiempo desde varias direcciones merecen ser investigados.
Presta atención también a los inicios de sesión exitosos que se producen inmediatamente después de un gran número de intentos fallidos. Esto no es prueba de una vulneración de seguridad, pero es una señal útil para investigar.
13.0 Las copias de seguridad forman parte de la seguridad.
Es fácil pensar en las copias de seguridad como algo necesario después de una caída del servidor.
Siguen siendo igual de importantes después de un incidente de seguridad.
Si un atacante modifica archivos, cambia la configuración, daña la base de datos o interrumpe el almacenamiento de cualquier otra forma, necesita una manera confiable de volver a un estado que se sabía que funcionaba correctamente.
PrestaShop recomienda mantener copias de seguridad completas y probadas, incluidos los archivos y la base de datos, y su guía de actualización recomienda específicamente comprobar que la restauración funcione correctamente.
No des por sentado que existe una copia de seguridad simplemente porque tu panel de alojamiento diga "copia de seguridad diaria".
Pruébalo.
Una copia de seguridad que no se puede restaurar cuando se necesita no constituye un buen plan de recuperación.
También es preferible mantener las copias de seguridad separadas del entorno de producción para que una vulneración del servidor no comprometa automáticamente todas las copias de seguridad disponibles.
Si su alojamiento no proporciona el servicio de copia de seguridad, también puede considerar el módulo Backup & Restore para mantener
14.0 Dónde encaja un módulo de seguridad de PrestaShop
Los propietarios de tiendas que no quieran configurar ellos mismos todos los controles de seguridad pueden considerar un módulo de seguridad específico para PrestaShop.
Knowband Prestashop Advanced Security Manager es una opción que vale la pena considerar si desea agregar controles de seguridad a su entorno PrestaShop. Lo importante es comparar sus capacidades reales con las necesidades de su tienda, en lugar de asumir que todas las extensiones de seguridad resuelven los mismos problemas.
También debe complementar, no reemplazar, una buena seguridad de alojamiento, contraseñas seguras, gestión de acceso de administrador, actualizaciones, copias de seguridad y monitorización.
Antes de instalar cualquier extensión de seguridad, compruebe su compatibilidad con su versión de PrestaShop y revise con detalle los cambios que introduce. Una herramienta de seguridad se convierte en un componente más de su entorno de producción, por lo que debe recibir el mismo cuidado que el resto de la tienda.
15.0 Un plan de refuerzo realista para el propietario de una tienda
No tienes que hacerlo todo en una sola tarde.
Si su tienda cuenta con muy poca protección actualmente, comience con los controles que le brinden la mayor mejora sin generar una complejidad operativa innecesaria.
Hoy mismo, cambie las contraseñas de administrador débiles o reutilizadas. Elimine las cuentas de administrador antiguas. Compruebe quién tiene acceso al panel de administración. Asegúrese de que la URL de administrador no utilice una ruta predeterminada obvia.
A continuación, añade la autenticación de dos factores donde sea apropiado. Implementa la limitación de velocidad o la protección contra intentos de inicio de sesión. Considera usar CAPTCHA para el tráfico de autenticación sospechoso. Revisa las opciones de firewall o WAF disponibles a través de tu proveedor de alojamiento.
Durante el mantenimiento rutinario, actualice PrestaShop y los módulos de terceros. Elimine las extensiones que ya no sean necesarias. Revise los permisos de administrador. Compruebe los registros de seguridad y del servidor. Verifique que se estén realizando las copias de seguridad.
Realice pruebas periódicas de restauración de copias de seguridad. Revise las cuentas de alojamiento y FTP/SFTP. Audite los módulos de terceros. Revise quién aún necesita acceso de administrador. Compruebe si su configuración de seguridad sigue siendo adecuada para el funcionamiento de su empresa.
Este último punto es fácil de pasar por alto. Una configuración de seguridad que era adecuada hace dos años puede que ya no tenga sentido después de cambiar de proveedor de alojamiento, añadir empleados remotos, instalar nuevas integraciones o migrar a una versión diferente de PrestaShop.
16.0 Si observa una oleada repentina de intentos de inicio de sesión fallidos
No asuma de inmediato que la tienda ha sido comprometida.
Primero, compruebe las pruebas.
Analice la cantidad y el momento de los intentos fallidos. Compruebe si se ha iniciado sesión correctamente algún administrador. Revise los cambios recientes en empleados, módulos, configuración y archivos.
Si encuentra indicios de acceso no autorizado, trátelo como un incidente en lugar de simplemente cambiar una contraseña y seguir adelante.
Cambie las credenciales afectadas desde un dispositivo de confianza, revise las cuentas de administrador, investigue el origen del acceso, compruebe si hay modificaciones inesperadas e involucre a su proveedor de alojamiento o a un especialista en seguridad cuando sea necesario. Como señala TPx , actuar con rapidez y método tras un incidente es lo que limita los daños.
Lo más importante es averiguar por qué el atacante llegó tan lejos.
Si el problema radicaba en una contraseña reutilizada, corrija el proceso de gestión de contraseñas. Si se trataba de un módulo antiguo, elimínelo o actualícelo. Si la cuenta de administrador no tenía un segundo factor de autenticación, considere agregarlo.
Conclusión final
Una buena seguridad de inicio de sesión no consiste en encontrar una configuración perfecta, sino en dificultar progresivamente un ataque exitoso.
Utilice cuentas de administrador y contraseñas únicas. Añada autenticación multifactor (MFA). Reduzca la velocidad de los intentos de inicio de sesión repetidos. Detecte automatizaciones sospechosas. Instale un cortafuegos adecuado para proteger la tienda. Mantenga PrestaShop y sus módulos actualizados. Supervise la actividad y realice copias de seguridad probadas.
Si desea agregar una capa de seguridad específica, evalúe Knowband Prestashop Advanced Security Manager junto con los controles que ya proporciona su alojamiento y la configuración de PrestaShop.
Empiece hoy mismo con las cuentas de administrador. Luego, avance desde la página de inicio de sesión hacia el servidor, la red y, finalmente, el proceso de recuperación. Esto le brinda al propietario de la tienda una forma práctica de lograr una mayor protección contra ataques de fuerza bruta sin convertir la seguridad en un proyecto innecesariamente complicado.
Si tiene preguntas o necesita ayuda con el rendimiento o la migración de su sitio web, nuestros expertos están aquí para ayudarle. Póngase en contacto con el equipo de Knowband en [email protected] hoy mismo para obtener plugins de comercio electrónico fiables y adaptados a sus necesidades.


