Quand on gère une boutique PrestaShop depuis longtemps, on sait que les pirates n'ont pas besoin d'une faille complexe ; il leur suffit d'une simple vulnérabilité que vous avez oublié de corriger. Un mot de passe administrateur faible, un formulaire sans vérification anti-robot, un fichier de thème négligé : une seule de ces failles peut suffire.
Un module de sécurité PrestaShop a été conçu précisément pour combler ces failles en une seule étape, au lieu de les corriger une par une. Avant d'en choisir un, il est toutefois important de bien comprendre ce que signifie la « sécurité » pour un site e-commerce. Un module de sécurité pour votre boutique PrestaShop n'est pertinent que s'il couvre effectivement les sept points de sécurité ci-dessous.
Pourquoi ces mesures ne peuvent pas attendre qu'une violation de données survienne
Les pertes mondiales liées à la fraude dans le commerce électronique ont atteint environ 48 milliards de dollars en 2023, et les pages de paiement restent la cible privilégiée de tous les sites marchands. Les pirates ne font aucune distinction entre une grande enseigne et une petite boutique PrestaShop ; des scripts automatisés analysent simultanément des milliers de sites à la recherche des mêmes failles de sécurité connues.
C'est là que le bât blesse. La plupart des intrusions ne sont pas le résultat d'une attaque ciblée ; elles sont plutôt le résultat d'un bot qui trouve une faille de sécurité que personne n'a pris la peine de verrouiller.
Les 7 mesures de sécurité indispensables à toute boutique en ligne
Chacune de ces solutions aborde une méthode d'attaque spécifique et documentée plutôt qu'une vague « bonne pratique » :
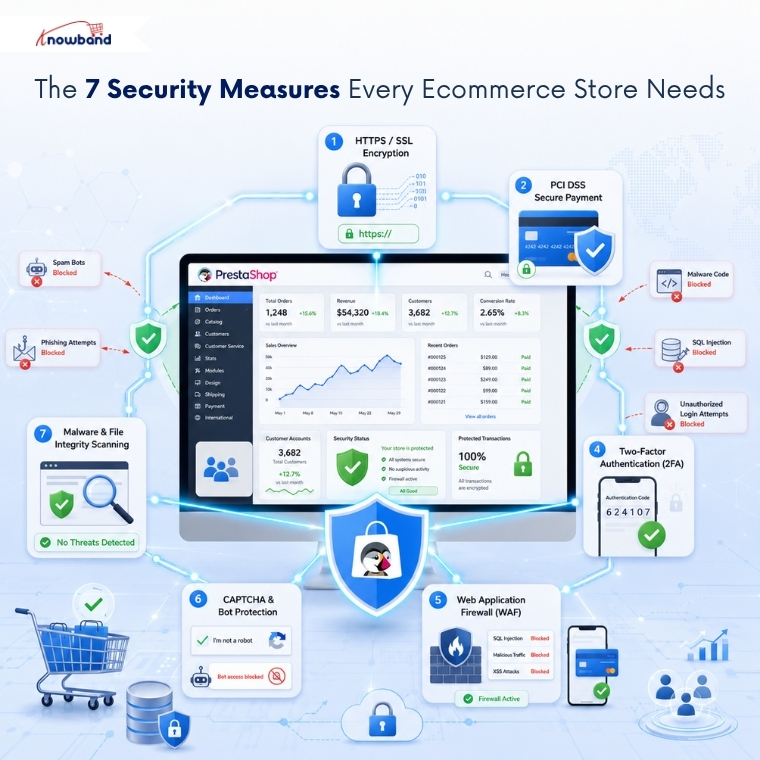
- HTTPS avec un certificat SSL valide: chiffre les données de paiement et de connexion lors de leur transmission afin qu'elles ne puissent pas être interceptées entre le navigateur et le serveur.
- Une passerelle de paiement conforme à la norme PCI DSS: permet de conserver les données brutes des cartes hors de vos propres serveurs grâce à la tokenisation, réduisant ainsi les risques et les exigences de conformité.
- Extension de protection contre les attaques par force brute pour PrestaShop: verrouille automatiquement une adresse IP après plusieurs tentatives de connexion administrateur infructueuses, empêchant ainsi les scripts de bourrage d'identifiants.
- Authentification à deux facteurs sur les comptes d'administrateur: rend inutile, à lui seul, un mot de passe volé ou deviné.
- Un pare-feu applicatif Web: bloque les injections SQL, les attaques XSS et les traversées de répertoires connues avant qu'elles n'atteignent le code de votre boutique.
- CAPTCHA et protection contre les robots sur les formulaires publics: réduit les fausses inscriptions et les envois indésirables via les formulaires de contact et d'inscription.
- Analyse planifiée des logiciels malveillants et de l'intégrité des fichiers: signale les modifications non autorisées apportées au thème ou aux fichiers principaux, le même point d'entrée utilisé dans la plupart des infections par skimmer.
Que couvre réellement un module de sécurité PrestaShop ?
Un module de sécurité PrestaShop regroupe la protection côté administration et côté boutique dans une seule interface de configuration : renforcement de la sécurité des connexions, pare-feu applicatif web, filtrage anti-spam et anti-bots, et analyse de l'intégrité des fichiers. Il remplace ainsi les cinq plugins distincts et spécialisés que la plupart des boutiques installent au compte-gouttes. Cette distinction est importante, car c'est précisément avec des configurations fragmentées que les commerçants perdent la notion des fonctionnalités activées.
PrestaShop natif répond à certains de ces critères dès son installation. Il ne les couvre pas tous, et c'est cette lacune qui expose la plupart des boutiques en ligne à des vulnérabilités.
| Mesure de sécurité | PrestaShop natif | Nécessite un module dédié |
|---|---|---|
| HTTPS / SSL | Interrupteur intégré | Non |
| Passerelle de paiement conforme à la norme PCI | Dépend du fournisseur | Côté fournisseur |
| Verrouillage par force brute | Ne sont pas inclus | Oui |
| Authentification à deux facteurs | Ne sont pas inclus | Oui |
| Firewall d'applications Web | Ne sont pas inclus | Oui |
| Protection CAPTCHA/bot | Ne sont pas inclus | Oui |
| Analyse de l'intégrité des fichiers / analyse antivirus | Ne sont pas inclus | Oui |
Le module de sécurité avancé PrestaShop qui couvre cette liste de vérification en une seule installation
Knowband a conçu PrestaShop Advanced Security Manager pour combler précisément la lacune que le tableau ci-dessus met en évidence : cinq des sept mesures que PrestaShop ne gère pas nativement, configurables à partir d’un seul écran d’administration au lieu de cinq tableaux de bord de plugins distincts.
Ce module combine une extension de protection contre les attaques par force brute pour PrestaShop avec l'authentification à deux facteurs sur le formulaire de connexion, ajoute un pare-feu applicatif web contre les tentatives d'injection, intègre des champs CAPTCHA et honeypot dans les formulaires publics et effectue des analyses antivirus régulières comparant les fichiers du thème à une base de données de référence fiable. Rien de tout cela n'est fictif ; il s'agit des onglets de configuration du module, et la documentation de Knowband associe chacun d'eux directement à l'une des sept mesures mentionnées ci-dessus.
Mise en œuvre de ces mesures sans perturber le processus de paiement
Activez d'abord le protocole HTTPS et configurez les paramètres PCI de votre passerelle de paiement ; cela ne présente aucun inconvénient ni risque de configuration. Mettez ensuite en place des protections contre les attaques par force brute, en commençant par un seuil de tentatives modéré d'environ cinq, puis analysez le journal de connexion après une semaine avant de renforcer davantage les mesures de sécurité.
Sauvegardez l'URL de récupération du module avant d'activer l'authentification à deux facteurs ou les restrictions d'adresse IP sur l'ensemble du site ; tout outil de sécurité sérieux pour la connexion administrateur en conserve une précisément pour cette raison. Il est plus sûr d'activer le CAPTCHA et l'analyse d'intégrité des fichiers en dernier, car ils n'ont aucun impact sur le processus de paiement visible par le client.
Un module de sécurité PrestaShop est la liste de contrôle qui contient
Aucune de ces sept mesures ne remplace les autres ; le protocole HTTPS n’empêche pas les attaques par force brute, et l’authentification à deux facteurs ne détecte pas les scripts de skimming injectés. Un module de sécurité PrestaShop est efficace car il les exécute simultanément, évitant ainsi que chaque mesure dépende de la vigilance du marchand quant à l’installation du plugin suivant.
Si les attaques par accès administrateur et les fichiers de thème non surveillés sont les deux failles qui vous préoccupent le plus, un module de sécurité avancé pour PrestaShop les corrige, ainsi que le reste de cette liste de vérification, en une seule configuration. L'approche de Knowband est la même que celle recommandée ci-dessus : couvrir toute la liste en une seule fois, et non un plugin à la fois.


