Quando gestisci un negozio PrestaShop da molto tempo, sai che agli hacker non serve un exploit sofisticato; basta una falla che ti sei dimenticato di chiudere. Una password di amministratore debole, un modulo senza controlli anti-bot, un file del tema che nessuno controlla: uno qualsiasi di questi elementi è sufficiente.
Un modulo di sicurezza per PrestaShop esiste proprio per colmare tutte queste lacune in un colpo solo, invece di doverle correggere singolarmente. Prima di sceglierne uno, però, è utile capire esattamente cosa si intende per "sicuro" in un sito di e-commerce. Un modulo di sicurezza per il tuo negozio PrestaShop è davvero utile solo se copre effettivamente le sette misure elencate di seguito.
Perché queste misure non possono attendere fino a dopo una violazione
Nel 2023, le perdite globali dovute alle frodi nell'e-commerce hanno raggiunto una cifra stimata di 48 miliardi di dollari, e le pagine di pagamento rimangono l'obiettivo più appetibile per qualsiasi negozio online. Gli hacker non fanno distinzione tra un grande rivenditore e un piccolo negozio PrestaShop; gli script automatizzati scansionano contemporaneamente migliaia di siti alla ricerca delle stesse vulnerabilità note.
Questa è la parte più scomoda. La maggior parte delle violazioni non è il risultato di un attacco mirato, bensì di un bot che trova una porta aperta che nessuno si è preoccupato di chiudere a chiave.
Le 7 misure di sicurezza indispensabili per ogni negozio online
Ciascuna di queste soluzioni affronta uno specifico percorso di attacco documentato, piuttosto che una vaga "migliore pratica":
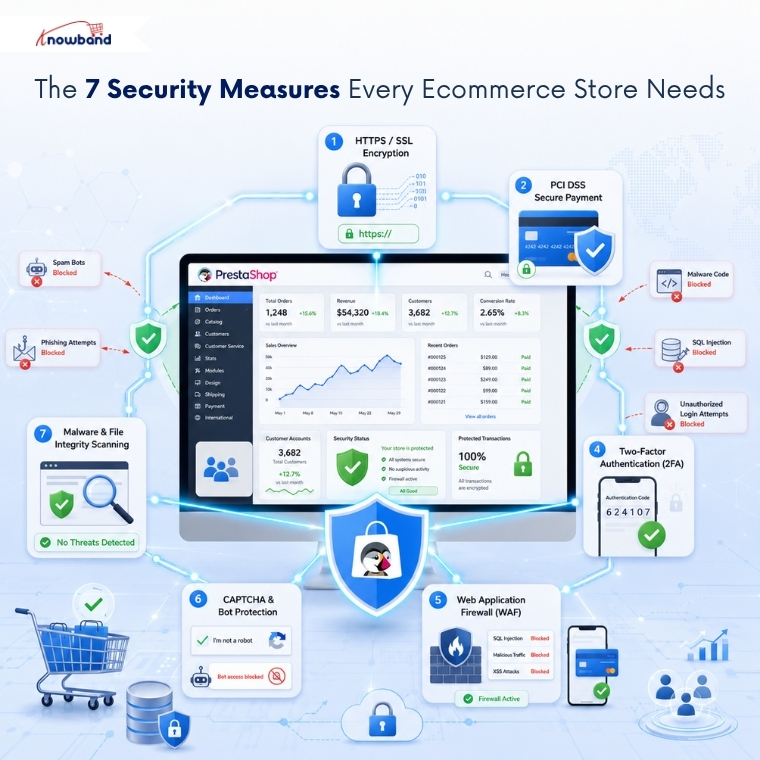
- HTTPS con un certificato SSL valido: crittografa i dati di pagamento e di accesso durante la trasmissione, in modo che non possano essere intercettati tra il browser e il server.
- Un gateway di pagamento conforme allo standard PCI DSS: mantiene i dati grezzi delle carte di credito al di fuori dei propri server tramite tokenizzazione, riducendo sia il rischio che gli oneri di conformità.
- Un componente aggiuntivo per PrestaShop per la protezione dagli attacchi brute force.: blocca automaticamente un indirizzo IP dopo ripetuti tentativi di accesso amministrativo falliti, impedendo l'esecuzione di script di credential stuffing.
- Autenticazione a due fattori per gli account amministratore: rende inutilizzabile una password rubata o indovinata.
- Un firewall per applicazioni Web: blocca le vulnerabilità note di SQL injection, cross-site scripting e path-traversal prima che raggiungano il codice del tuo negozio.
- Protezione CAPTCHA e contro i bot nei moduli pubblici: riduce le registrazioni false e gli invii di spam nei moduli di contatto e di registrazione.
- Scansione programmata di malware e integrità dei file: segnala modifiche non autorizzate ai file del tema o del core, lo stesso punto di ingresso utilizzato nella maggior parte delle infezioni da skimmer.
Cosa copre effettivamente un modulo di sicurezza di PrestaShop
Il modulo di sicurezza PrestaShop integra la protezione del lato amministratore e del negozio in un'unica schermata di configurazione: protezione dell'accesso, firewall per applicazioni web, filtro antispam e antibot e scansione dell'integrità dei file, sostituendo i cinque plugin separati e specifici che la maggior parte dei negozi installa singolarmente. Questa distinzione è importante perché proprio con le configurazioni frammentarie i commercianti perdono il controllo di ciò che è effettivamente attivo.
PrestaShop nativo copre già alcuni di questi requisiti. Non li copre tutti, ed è proprio in questa lacuna che la maggior parte dei negozi rimane esposta più a lungo.
| Misure di sicurezza | PrestaShop nativo | Necessita di un modulo dedicato |
|---|---|---|
| HTTPS / SSL | Interruttore integrato | Nodo |
| Gateway di pagamento conforme allo standard PCI | Dipende dal fornitore | Lato fornitore |
| Blocco forzato | Non incluso | Si |
| Autenticazione a due fattori | Non incluso | Si |
| Firewall per applicazioni web | Non incluso | Si |
| CAPTCHA/protezione da bot | Non incluso | Si |
| Scansione di integrità dei file e antimalware | Non incluso | Si |
Il modulo di sicurezza avanzata per PrestaShop che copre tutti questi aspetti in un'unica installazione.
Knowband ha creato PrestaShop Advanced Security Manager proprio per colmare la lacuna evidenziata nella tabella precedente: cinque delle sette misure di sicurezza che PrestaShop non gestisce nativamente, configurabili da un'unica schermata di amministrazione anziché tramite cinque dashboard di plugin separate.
Questo modulo integra un componente aggiuntivo di PrestaShop per la protezione dagli attacchi brute force con l'autenticazione a due fattori nel modulo di accesso, aggiunge un firewall per applicazioni web contro i tentativi di injection, sovrappone campi CAPTCHA e honeypot ai moduli pubblici ed esegue scansioni antimalware programmate che confrontano i file del tema con una baseline sicura. Nulla di quanto elencato è stato inventato; si tratta delle schede di configurazione effettive del modulo e la documentazione di Knowband collega ciascuna di esse direttamente a una delle sette misure sopra descritte.
Implementare queste misure senza interrompere il processo di pagamento
Attivate innanzitutto HTTPS e le impostazioni PCI del vostro gateway di pagamento; queste operazioni non presentano svantaggi né rischi di configurazione. Successivamente, implementate dei sistemi di blocco basati sulla forza bruta, iniziando con una soglia di tentativi moderata di circa cinque tentativi, quindi analizzate il registro degli accessi dopo una settimana prima di inasprire ulteriormente le misure di sicurezza.
Salva l'URL di ripristino del modulo prima di attivare l'autenticazione a due fattori o le restrizioni IP a livello di sito; ogni strumento di sicurezza per l'accesso amministrativo che si rispetti ne conserva uno proprio per questo motivo. Il CAPTCHA e la scansione dell'integrità dei file sono le opzioni più sicure da abilitare per ultime, poiché nessuna delle due influisce in alcun modo sul flusso di pagamento visualizzato dal cliente.
Un modulo di sicurezza PrestaShop è la checklist che contiene
Nessuna di queste sette misure sostituisce le altre; HTTPS non blocca i tentativi di attacco brute-force e l'autenticazione a due fattori non intercetta gli script skimmer iniettati. Un modulo di sicurezza PrestaShop funziona perché le esegue in parallelo, anziché lasciare che ciascuna di esse dipenda dalla memoria del commerciante nell'installare il plugin successivo.
Se gli attacchi agli accessi amministrativi e i file del tema non monitorati sono le due vulnerabilità che ti preoccupano meno, un modulo di sicurezza avanzato per PrestaShop risolve entrambi i problemi, insieme al resto di questa lista di controllo, in un'unica configurazione. L'approccio di Knowband è lo stesso consigliato in precedenza: affrontare l'intera lista in una volta sola, non un plugin alla volta.


