Jeśli prowadzisz sklep PrestaShop od dłuższego czasu, wiesz, że atakujący nie potrzebują sprytnego exploita; wystarczy im jedna luka, o której zapomniałeś zamknąć. Słabe hasło administratora, formularz bez kontroli botów, plik motywu, którego nikt nie obserwuje – wszystko to wystarczy.
Moduł bezpieczeństwa PrestaShop istnieje właśnie po to, aby zamknąć tę listę luk za jednym razem, zamiast łatać je pojedynczo. Zanim jednak zdecydujesz się na jeden z nich, warto najpierw zrozumieć, co dokładnie oznacza „bezpieczny” w przypadku witryny e-commerce. Moduł bezpieczeństwa dla Twojego sklepu PrestaShop zasługuje na swoje miejsce tylko wtedy, gdy faktycznie obejmuje siedem poniższych środków.
Dlaczego te środki nie mogą czekać do momentu naruszenia bezpieczeństwa
Straty spowodowane oszustwami w handlu elektronicznym na świecie osiągnęły szacunkowo 48 miliardów dolarów w 2023 roku, a strony płatności pozostają najatrakcyjniejszym celem ataków w każdym sklepie. Atakujący nie rozróżniają między dużym sprzedawcą detalicznym a małym sklepem PrestaShop; zautomatyzowane skrypty skanują tysiące stron jednocześnie w poszukiwaniu tych samych, znanych luk.
To jest ta niewygodna część. Większość włamań nie jest wynikiem ukierunkowanego ataku, ale tego, że bot znajduje otwarte drzwi, których nikt nie zadał sobie trudu, żeby zamknąć.
7 środków bezpieczeństwa, których potrzebuje każdy sklep internetowy
Każdy z nich odnosi się do konkretnej, udokumentowanej ścieżki ataku, a nie do niejasnej „najlepszej praktyki”:
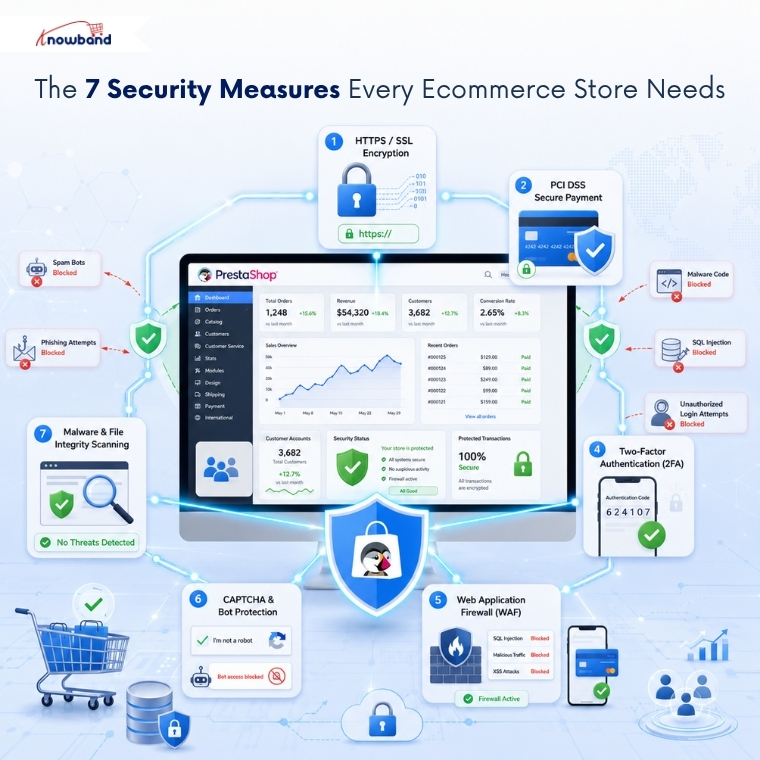
- HTTPS z ważnym certyfikatem SSL:szyfruje dane dotyczące realizacji transakcji i logowania w trakcie przesyłania, dzięki czemu nie można ich przechwycić pomiędzy przeglądarką a serwerem.
- Bramka płatnicza zgodna ze standardem PCI DSS: dzięki tokenizacji surowe dane kart pozostają poza Twoimi serwerami, co zmniejsza ryzyko i zakres zgodności.
- Dodatek do ochrony przed atakami typu brute force w PrestaShop: automatycznie blokuje adres IP po wielokrotnych nieudanych próbach logowania administratora, uniemożliwiając działanie skryptów próbujących wypełnić dane uwierzytelniające.
- Uwierzytelnianie dwuskładnikowe na kontach administratora: sprawia, że skradzione lub odgadnięte hasło staje się bezużyteczne samo w sobie.
- Zapora sieciowa aplikacji internetowych: blokuje znane wzorce ataków SQL injection, cross-site scripting i path-traversal zanim dotrą one do kodu Twojego sklepu.
- Ochrona przed CAPTCHA i botami w formularzach publicznych:zmniejsza liczbę fałszywych rejestracji i spamu w formularzach kontaktowych i rejestracyjnych.
- Zaplanowane skanowanie w poszukiwaniu złośliwego oprogramowania i integralności plików: sygnalizuje nieautoryzowane zmiany w plikach motywu lub rdzenia, ten sam punkt wejścia, który jest wykorzystywany w przypadku większości infekcji skimmerów.
Co tak naprawdę obejmuje moduł bezpieczeństwa PrestaShop
Moduł bezpieczeństwa PrestaShop to ochrona administratora i witryny sklepowej zintegrowana w jednym ekranie konfiguracji: zabezpieczenie logowania, zapora sieciowa aplikacji webowych, filtrowanie spamu i botów oraz skanowanie integralności plików, zastępując pięć oddzielnych, jednofunkcyjnych wtyczek, które większość sklepów instaluje fragmentarycznie. To rozróżnienie ma znaczenie, ponieważ w przypadku fragmentarycznych konfiguracji sprzedawcy tracą kontrolę nad tym, co jest faktycznie włączone.
Natywny PrestaShop spełnia część tej listy kontrolnej od razu. Nie obejmuje jednak wszystkiego, a to właśnie ta luka jest obszarem, w którym większość sklepów pozostaje najdłużej narażona na ataki.
| Pomiar bezpieczeństwa | Natywny PrestaShop | Wymaga dedykowanego modułu |
|---|---|---|
| HTTPS / SSL | Wbudowany przełącznik | Nie |
| Bramka płatnicza zgodna ze standardem PCI | Zależy od dostawcy | Po stronie dostawcy |
| Blokada siłowa | Nie wliczone | Tak |
| Uwierzytelnianie dwuskładnikowe | Nie wliczone | Tak |
| Zapora aplikacji internetowej | Nie wliczone | Tak |
| Ochrona przed CAPTCHA/botami | Nie wliczone | Tak |
| Skanowanie integralności plików/złośliwego oprogramowania | Nie wliczone | Tak |
Zaawansowany moduł bezpieczeństwa PrestaShop, który obejmuje tę listę kontrolną w jednej instalacji
Knowband stworzył PrestaShop Advanced Security Manager właśnie po to, aby wypełnić lukę, którą pokazuje powyższa tabela: pięć z siedmiu środków, których PrestaShop nie obsługuje natywnie, jest konfigurowanych z poziomu jednego ekranu administratora, zamiast pięciu oddzielnych pulpitów wtyczek.
Łączy dodatek PrestaShop Brute Force Protection z dwuskładnikowym uwierzytelnianiem w formularzu logowania, dodaje zaporę sieciową aplikacji webowej chroniącą przed próbami włamań, nakłada pola CAPTCHA i honeypot na formularze publiczne oraz uruchamia zaplanowane skanowanie antywirusowe, porównując pliki motywu ze znanym, dobrym stanem bazowym. Nic tutaj nie jest wymyślone na potrzeby listy; to są rzeczywiste zakładki konfiguracyjne modułu, a dokumentacja Knowband przypisuje każdą z nich bezpośrednio do jednego z siedmiu powyższych środków.
Wdrażanie tych środków bez przerywania realizacji transakcji
Najpierw włącz protokół HTTPS i ustawienia PCI bramki płatniczej; nie mają one żadnych wad ani ryzyka konfiguracji. Następnie zastosuj blokady siłowe, zaczynając od umiarkowanego progu ponownych prób, wynoszącego około pięciu, a następnie przejrzyj dziennik logowań po tygodniu, zanim jeszcze bardziej je zaostrzysz.
Zapisz adres URL odzyskiwania modułu przed włączeniem uwierzytelniania dwuskładnikowego lub ograniczeń IP w całej witrynie; każde poważne narzędzie do zabezpieczania logowania administratora zachowuje go właśnie z tego powodu. CAPTCHA i skanowanie integralności plików to najbezpieczniejsze opcje do włączenia na końcu, ponieważ żadne z nich nie wpływa na proces płatności widoczny dla klienta.
Moduł bezpieczeństwa PrestaShop to lista kontrolna, która zawiera
Żadna z tych siedmiu metod nie zastępuje pozostałych; HTTPS nie blokuje prób siłowych, a uwierzytelnianie dwuskładnikowe (2FA) nie wychwytuje wstrzykniętego skryptu skimmera. Moduł bezpieczeństwa PrestaShop działa, ponieważ uruchamia je razem, zamiast uzależniać każdą z nich od sprzedawcy, który musi pamiętać o zainstalowaniu kolejnej wtyczki.
Jeśli ataki na logowanie administratora i niemonitorowane pliki motywu to dwie luki, co do których masz najmniej pewności, moduł PrestaShop Advanced Security zamyka je wraz z resztą listy kontrolnej w jednym kroku konfiguracji. Podejście Knowband do tego jest takie samo, jak zalecane powyżej: uwzględnij całą listę na raz, a nie jedną wtyczkę na raz.


