Właściciel sklepu zazwyczaj zauważa atak siłowy dopiero wtedy, gdy strona logowania zaczyna zachowywać się dziwnie, np. pojawiają się wielokrotne nieudane logowania, nieznane adresy IP w logach lub następuje spadek wydajności sklepu.
Zautomatyzowany skrypt nieustannie próbuje wpisywać hasła w formularzu logowania. Udana próba może dać atakującemu dostęp do zaplecza sklepu i umożliwić mu zmianę danych produktów, pobranie informacji o klientach, modyfikację ustawień, instalację modułów lub ingerencję w działanie sklepu.
Jak więc zabezpieczyć sklep PrestaShop przed atakami siłowymi?
Nie polegaj tylko na jednym ustawieniu. Zacznij od ochrony kont administratorów, utrudnij automatyczne próby logowania, dodaj kolejny czynnik uwierzytelniania, ogranicz niepotrzebny dostęp, aktualizuj PrestaShop i jego moduły oraz upewnij się, że potrafisz wykrywać podejrzane działania i odzyskiwać po nich dane. Aktualne wytyczne dotyczące bezpieczeństwa PrestaShop zalecają również unikatowe konta, staranne zarządzanie uprawnieniami, zapory sieciowe, kopie zapasowe i aktualizację modułów.
Reszta pracy polega na tym, aby te praktyki ze sobą współgrały.
1.0 Zacznij od zaplecza, a nie od witryny sklepowej
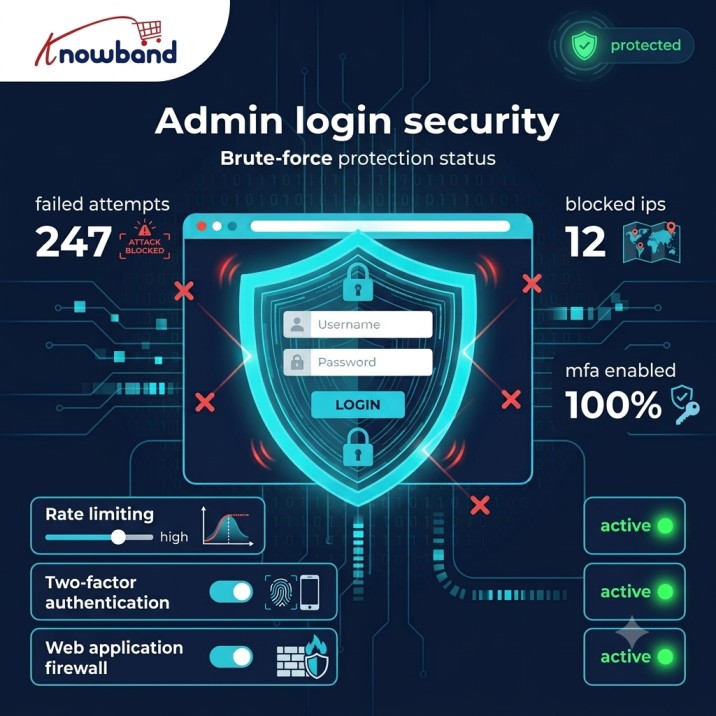
W przypadku większości sklepów pierwszym miejscem wartym sprawdzenia jest zaplecze PrestaShop.
Klienci potrzebują dostępu do witryny sklepowej. Nie potrzebują dostępu do panelu administracyjnego. To rozróżnienie sprawia, że zaplecze jest przydatnym miejscem do wprowadzania dodatkowych ograniczeń.
Jednym z prostych kroków jest unikanie używania łatwo przewidywalnego adresu URL administratora. Zmiana domyślnego katalogu administratora może zmniejszyć ryzyko zetknięcia się z automatycznymi skanerami poszukującymi typowych ścieżek administracyjnych.
Nie stanowi to samo w sobie granicy bezpieczeństwa. Atakujący, który odkryje nowy adres URL, nadal może dotrzeć do strony logowania. Należy to traktować jako ograniczenie niepotrzebnego narażenia, a nie jako zastąpienie mechanizmów uwierzytelniania.
Jest jeszcze jeden praktyczny problem: nie twórz nowego adresu URL tak niezrozumiałego, że Twój zespół straci z nim kontakt. Przechowuj informacje bezpiecznie i udokumentuj je dla osób odpowiedzialnych za utrzymanie sklepu.
2.0 Nie traktuj ukrytego adresu URL administratora jako zabezpieczenia przed atakiem siłowym
To łatwy błąd do popełnienia.
Zmiana adresu URL administratora może uniemożliwić podstawowemu skanerowi znalezienie strony logowania, ale nie powstrzyma osoby, która już zna ten adres. Nie pomoże również w przypadku złamania hasła administratora.
Zabezpieczenia panelu administracyjnego powinny zatem obejmować kilka niezależnych mechanizmów kontroli. Jeśli jedna warstwa zawiedzie, inna powinna pozostać aktywna.
3.0 Każdemu administratorowi przydziel osobne konto
Jeśli sklepem zarządza pięć osób, nie nadawaj im tych samych uprawnień administratora.
PrestaShop zaleca tworzenie różnych kont i profili dla osób wykonujących różne typy pracy, a także cofanie uprawnień administratora, które nie są już potrzebne.
Jest to przydatne zarówno ze względów bezpieczeństwa, jak i rozliczalności.
Załóżmy, że programista potrzebuje dostępu do modyfikacji modułu, a pracownik obsługi klienta potrzebuje jedynie zarządzania zamówieniami. Nie powinni oni mieć identycznych uprawnień.
Oddzielne konta znacznie ułatwiają również dochodzenia. W razie wystąpienia nietypowego zdarzenia można ustalić, które konto było zaangażowane, zamiast próbować ustalić, kto korzystał ze wspólnego loginu.
Właścicielowi sklepu przyda się szybki przegląd konta:
Usuń konta byłych pracowników i stare konta agencji. Sprawdź, czy każdy administrator nadal potrzebuje dostępu do zaplecza. Udzielaj pracownikom tylko uprawnień wymaganych do pracy. Nie udostępniaj konta SuperAdmin. Użyj menedżera haseł do logowania administratora.
To niewielkie zmiany, ale za jednym zamachem eliminują kilka słabych punktów, których można by uniknąć.
4.0 Używaj silnych, unikalnych haseł
Ochrona przed atakiem siłowym zaczyna się od samego hasła.
Nie używaj nazwy sklepu, nazwy domeny, nazwy firmy ani przewidywalnych wariacji tych nazw. Co ważniejsze, nie używaj hasła administratora PrestaShop nigdzie indziej.
Wypełnianie danych uwierzytelniających jest tu szczególnie istotne. Atakujący nie zawsze musi odgadywać hasło znak po znaku. Jeśli hasło i adres e-mail pojawiły się już w innym miejscu w wyniku naruszenia bezpieczeństwa danych, zautomatyzowane narzędzia mogą sprawdzić te dane uwierzytelniające w Twoim sklepie.
Menedżer haseł znacznie ułatwia zarządzanie unikalnymi hasłami. PrestaShop zaleca korzystanie z menedżera loginów i haseł oraz staranną ochronę danych uwierzytelniających do zaplecza, hostingu, FTP i innych usług.
Jest też szerszy punkt: ochrona hasła PrestaShop przy jednoczesnym zabezpieczeniu konta hostingowego słabym, wielokrotnie używanym hasłem nie rozwiązuje problemu. Dane logowania do hostingu, bazy danych, FTP, poczty e-mail i administratora powinny być traktowane jako oddzielne granice bezpieczeństwa.
5.0 Dodaj uwierzytelnianie dwuskładnikowe do dostępu administratora
Hasła stanowią tylko jeden element uwierzytelniania.
Jeśli hasło administratora zostanie skradzione za pośrednictwem phishingu, złośliwego oprogramowania lub innej naruszonej usługi, drugi czynnik uwierzytelniania może uniemożliwić atakującemu bezpośredni dostęp do zaplecza.
Dlatego moduł dwuskładnikowego uwierzytelniania PrestaShop może być przydatny w sklepach, które potrzebują dodatkowej ochrony w zakresie logowania administratora.
Dokładny sposób wdrożenia zależy od wersji PrestaShop i wybranego rozszerzenia. Przed instalacją sprawdź kompatybilność i dowiedz się, które konta i procesy logowania są przez nie chronione.
Zasada jest prosta: nie twórz hasła, które wystarczy ukraść, aby uzyskać dostęp do konta uprzywilejowanego.
Jest to szczególnie cenne w przypadku sklepu z wieloma administratorami. Jedno złamanie hasła nie powinno automatycznie oznaczać, że ktoś ma pełne uprawnienia administracyjne.
6.0 Zwolnij powtarzające się próby logowania
W tym miejscu ochrona przed atakami brute force w PrestaShop staje się bardziej szczegółowa.
Wyobraź sobie, że atakujący wysyła setki lub tysiące próśb o zalogowanie. Jeśli każde żądanie jest przetwarzane dokładnie tak samo, jak normalne logowanie, atakujący może próbować dalej.
Ograniczanie szybkości zmienia to.
W zależności od sposobu wdrożenia, powtarzające się awarie mogą powodować uruchamianie coraz silniejszych mechanizmów kontroli, takich jak:
Opóźnienie między próbami logowania Tymczasowe blokowanie CAPTCHA lub innego wyzwania Ograniczenia oparte na adresie IP Ograniczenia na poziomie konta Alerty dotyczące nietypowej aktywności uwierzytelniania
Jednak wdrożenie wymaga pewnej ostrożności.
Trwała blokada konta po kilku awariach brzmi bezpiecznie, ale może stwarzać inny problem. Atakujący mógłby celowo uruchomić blokadę i uniemożliwić zalogowanie się prawdziwemu administratorowi.
Z tego powodu lepiej jest połączyć kontrolę na poziomie konta z kontrolą adresu IP, szybkością żądań i sygnałami behawioralnymi, niż polegać wyłącznie na prostej zasadzie „pięć błędów i zablokowanie konta”.
7.0 CAPTCHA może pomóc, ale nie traktuj jej jako jedynej obrony
Moduł captcha może utrudnić automatyczne próby logowania.
Jednak CAPTCHA nie jest magią.
Niektóre zautomatyzowane systemy potrafią ominąć słabe zabezpieczenia, a zmuszanie każdego uprawnionego klienta do wypełnienia CAPTCHA może pogorszyć komfort zakupów. Zazwyczaj ma to sens jako element szerszej strategii przeciwdziałania nadużyciom.
8.0 Umieść zaporę sieciową między atakującymi a PrestaShop
Nie każde złośliwe żądanie musi dotrzeć do aplikacji.
Zapora sieciowa lub zapora aplikacji webowej może filtrować ruch, zanim dotrze on do procesu logowania w PrestaShop. W zależności od konfiguracji hostingu, ochrona ta może być zapewniana przez firmę hostingową, sieć CDN, odwrotny serwer proxy, konfigurację serwera lub dedykowane rozwiązanie zabezpieczające aplikacje.
Moduł zapory sieciowej może stanowić kolejną warstwę, ale nie należy go automatycznie traktować jako zamiennika ochrony na poziomie infrastruktury.
Właściwa konfiguracja zależy od tego, gdzie jest hostowany Twój sklep.
Przydatny układ warstw może wyglądać następująco:
Internet → CDN/WAF → Serwer WWW → PrestaShop → Kontrola uwierzytelniania → Administrator
Każda warstwa ma inne zadanie.
Zapora sieciowa może obsługiwać podejrzane wzorce ruchu. Serwer WWW może stosować reguły dostępu. PrestaShop obsługuje uwierzytelnianie i uprawnienia. MFA chroni konto w przypadku naruszenia hasła.
To znacznie skuteczniejsze rozwiązanie niż żądanie, aby jeden komponent wykonał wszystko.
9.0 Ogranicz dostęp do zaplecza, gdy ma to sens
Niektóre firmy mają stosunkowo kontrolowane środowisko administracyjne. Ich pracownicy pracują w znanej sieci biurowej lub łączą się za pośrednictwem firmowej sieci VPN.
Jeśli dotyczy to również Ciebie, warto rozważyć ograniczenie dostępu administratora do zaufanych sieci.
Lista dozwolonych adresów IP może być skuteczna, ale nie nadaje się do każdego sklepu. Pracownicy zdalni, dynamiczne adresy IP, sieci VPN, sieci komórkowe i agencje zewnętrzne mogą utrudniać utrzymanie tej reguły.
Na przykład właściciel sklepu pracujący w domu może dojść do wniosku, że ścisłe ograniczenie adresów IP stwarza więcej problemów operacyjnych niż korzyści w zakresie bezpieczeństwa.
Nie dodawaj więc reguły dostępu tylko dlatego, że pojawia się na liście kontrolnej zabezpieczeń. Najpierw zrozum, w jaki sposób Twój zespół faktycznie uzyskuje dostęp do sklepu.
10.0 Utrzymuj PrestaShop i jego moduły w aktualności
Ochrona przed atakiem siłowym nie pomoże, jeśli atakujący może ominąć system logowania, wykorzystując lukę w zabezpieczeniach, która nie ma związku z tym systemem.
PrestaShop obecnie zaleca aktualizowanie modułów i ostrożność w kwestii ich pochodzenia. Wskazówki dotyczące aktualizacji zalecają również sprawdzanie zgodności modułów i motywów, usuwanie przestarzałych komponentów, testowanie aktualizacji w środowisku przedprodukcyjnym oraz utrzymywanie przetestowanych kopii zapasowych.
Ma to znaczenie, ponieważ moduły innych firm stają się częścią powierzchni ataku Twojego sklepu.
Przed zainstalowaniem rozszerzenia należy zadać sobie następujące pytania:
Czy jest zgodny z moją wersją PrestaShop? Czy programista aktywnie go utrzymuje? Kiedy był ostatnio aktualizowany? Czy pochodzi z wiarygodnego źródła? Czy wprowadza niepotrzebny dostęp do wrażliwych obszarów? Czy mogę go usunąć, jeśli przestanie być wspierany?
Nie pozostawiaj starych modułów zainstalowanych tylko dlatego, że nie są już używane.
Nieużywane oprogramowanie nadal wymaga konserwacji. Jeśli nie jest potrzebne, jego usunięcie jest często prostsze niż pamiętanie o jego zabezpieczeniu na zawsze.
11.0 Chroń serwer i PrestaShop
Twój sklep nie znajduje się wyłącznie w panelu PrestaShop.
Dostępny jest również serwer WWW, środowisko PHP, baza danych, panel sterowania hostingiem, dostęp FTP/SFTP, zadania zaplanowane, system plików i ewentualnie CDN lub odwrotny serwer proxy.
Rozsądne działania mające na celu wzmocnienie bezpieczeństwa administratora PrestaShop powinny uwzględniać te elementy.
Na przykład, dane uwierzytelniające administratora niewiele pomogą, jeśli atakujący uzyskał już dostęp do konta hostingowego. Podobnie, ochrona zaplecza nie zapobiega temu, aby przestarzały moduł stał się punktem wejścia.
Review:
Dane logowania do konta hostingowego Dostęp FTP/SFTP Dane logowania do bazy danych Uprawnienia plików Konfiguracja HTTPS Wersje serwera i PHP Nieużywane moduły i motywy Publicznie dostępne poufne pliki Konfiguracja zapory sieciowej i WAF
Aktualna dokumentacja PrestaShop zaleca również stosowanie odpowiednich zapór sieciowych i niezawodnych kopii zapasowych w celu zabezpieczenia sklepu.
12.0 Obserwuj logi
Atak siłowy pozostawia ślad.
Możesz zaobserwować wiele nieudanych żądań logowania do tego samego punktu końcowego, powtarzające się próby logowania do kilku kont pracowników lub ruch pochodzący z nietypowych źródeł.
Nie potrzebujesz ogromnej platformy monitorującej bezpieczeństwo, żeby zacząć zwracać uwagę.
Dowiedz się co najmniej, gdzie Twój dostawca hostingu przechowuje logi serwera WWW i gdzie można przejrzeć zdarzenia związane z bezpieczeństwem PrestaShop.
Szukaj wzorców, a nie pojedynczych nieudanych logowań.
Na przykład pięć nieudanych logowań rozłożonych w ciągu kilku dni może niewiele znaczyć. Pięćset prób logowania w krótkim czasie z kilku adresów wymaga zbadania.
Zwróć też uwagę na udane logowania, które następują natychmiast po dużej liczbie nieudanych prób. Nie jest to dowód na naruszenie bezpieczeństwa, ale jest to przydatny sygnał do zbadania.
13.0 Kopie zapasowe są częścią zabezpieczeń
Łatwo jest myśleć o kopiach zapasowych jako o czymś, co jest potrzebne po awarii serwera.
Mają one takie samo znaczenie w przypadku incydentu bezpieczeństwa.
Jeśli atakujący zmodyfikuje pliki, zmieni konfigurację, uszkodzi bazę danych lub w inny sposób zakłóci działanie sklepu, potrzebny jest niezawodny sposób powrotu do znanego, prawidłowego stanu.
PrestaShop zaleca utrzymywanie kompletnych i przetestowanych kopii zapasowych, obejmujących pliki i bazę danych, a wskazówki dotyczące aktualizacji szczególnie zalecają sprawdzenie, czy przywracanie danych faktycznie działa.
Nie zakładaj, że kopia zapasowa istnieje, tylko dlatego, że na panelu hostingowym widnieje informacja „codzienna kopia zapasowa”.
Sprawdź to.
Kopia zapasowa, której nie można przywrócić, gdy jest potrzebna, nie jest dobrym planem odzyskiwania danych.
Lepiej jest również przechowywać kopie zapasowe oddzielnie od środowiska produkcyjnego, aby włamanie na serwer nie spowodowało automatycznie utraty wszystkich dostępnych kopii zapasowych.
Jeżeli Twój hosting nie zapewnia usługi tworzenia kopii zapasowych, możesz rozważyć również moduł Kopia zapasowa i przywracanie, aby zachować
14.0 Gdzie pasuje moduł bezpieczeństwa PrestaShop
Właściciele sklepów, którzy nie chcą samodzielnie instalować wszystkich mechanizmów bezpieczeństwa, mogą rozważyć zakup dedykowanego modułu bezpieczeństwa PrestaShop.
Knowband Prestashop Advanced Security Manager to jedna z opcji wartych rozważenia, jeśli chcesz dodać do środowiska PrestaShop mechanizmy kontroli bezpieczeństwa. Ważne jest, aby porównać jego rzeczywiste możliwości z wymaganiami sklepu, zamiast zakładać, że każde rozszerzenie bezpieczeństwa rozwiązuje te same problemy.
Powinien on również uzupełniać, a nie zastępować, dobre zabezpieczenia hostingu, silne hasła, zarządzanie dostępem administratora, aktualizacje, kopie zapasowe i monitorowanie.
Przed zainstalowaniem jakiegokolwiek rozszerzenia zabezpieczającego sprawdź jego zgodność z wersją PrestaShop i dokładnie sprawdź, co zmienia. Narzędzie zabezpieczające staje się kolejnym elementem środowiska produkcyjnego, dlatego należy dbać o nie z taką samą starannością, jak o resztę sklepu.
15.0 Realistyczny plan wzmocnienia zabezpieczeń dla właściciela sklepu
Nie musisz zajmować się wszystkim w jedno popołudnie.
Jeśli Twój sklep ma obecnie bardzo ograniczony poziom zabezpieczeń, zacznij od tych elementów sterowania, które zapewnią Ci największą poprawę, nie wprowadzając przy tym niepotrzebnej złożoności operacyjnej.
Dzisiaj: Zmień słabe lub ponownie używane hasła administratora. Usuń stare konta administratora. Sprawdź, kto aktualnie ma dostęp do zaplecza. Upewnij się, że adres URL administratora nie korzysta z oczywistej domyślnej ścieżki.
Następnie dodaj uwierzytelnianie dwuskładnikowe tam, gdzie to konieczne. Wprowadź limitowanie przepustowości lub ochronę przed próbami logowania. Rozważ CAPTCHA w przypadku podejrzanego ruchu uwierzytelniającego. Sprawdź opcje zapory sieciowej lub WAF dostępne u swojego dostawcy hostingu.
Podczas rutynowej konserwacji zaktualizuj PrestaShop i moduły firm trzecich. Usuń niepotrzebne rozszerzenia. Sprawdź uprawnienia administratora. Sprawdź zabezpieczenia i logi serwera. Sprawdź, czy kopie zapasowe działają.
Okresowo testuj przywracanie kopii zapasowej. Przejrzyj hosting i konta FTP/SFTP. Przeprowadź audyt modułów zewnętrznych. Sprawdź, kto nadal potrzebuje dostępu administratora. Sprawdź, czy konfiguracja zabezpieczeń nadal odpowiada sposobowi działania Twojej firmy.
Ten ostatni punkt łatwo przeoczyć. Konfiguracja zabezpieczeń, która była odpowiednia dwa lata temu, może już nie mieć sensu po zmianie dostawcy hostingu, dodaniu pracowników zdalnych, zainstalowaniu nowych integracji lub migracji do innej wersji PrestaShop.
16.0 Jeśli widzisz nagłą falę nieudanych logowań
Nie zakładaj od razu, że sklep został naruszony.
Najpierw sprawdź dowody.
Sprawdź liczbę i czas nieudanych prób. Sprawdź, czy logowanie administratora zakończyło się powodzeniem. Przejrzyj ostatnie zmiany dotyczące pracowników, modułów, konfiguracji i plików.
Jeśli znajdziesz dowody nieautoryzowanego dostępu, potraktuj to jako incydent, zamiast po prostu zmienić jedno hasło i przejść do kolejnego etapu.
Zmień dane uwierzytelniające z zaufanego urządzenia, przejrzyj konta administratorów, zbadaj źródło dostępu, sprawdź, czy nie nastąpiły nieoczekiwane modyfikacje i w razie potrzeby skontaktuj się z dostawcą hostingu lub specjalistą ds. bezpieczeństwa. Jak zauważa TPx , szybkie i metodyczne działanie po incydencie ogranicza szkody.
Najważniejsze jest ustalenie, dlaczego atakujący dotarł tak daleko.
Jeśli problem dotyczył ponownego użycia hasła, napraw proces zarządzania hasłami. Jeśli problem dotyczył starego modułu, usuń go lub zaktualizuj. Jeśli konto administratora nie miało drugiego czynnika uwierzytelniania, rozważ jego dodanie.
Ostateczny wynos
Dobre bezpieczeństwo logowania nie polega na znalezieniu jednego idealnego ustawienia. Chodzi o stopniowe zwiększanie trudności udanego ataku.
Używaj unikalnych kont administratorów i haseł. Dodaj uwierzytelnianie wieloskładnikowe (MFA). Powolne, powtarzające się próby logowania. Zapobiegaj podejrzanym automatyzacjom. Zainstaluj odpowiednią zaporę sieciową przed sklepem. Dbaj o konserwację PrestaShop i jego modułów. Monitoruj, co się dzieje i twórz kopie zapasowe.
Jeśli chcesz dodać dedykowaną warstwę zabezpieczeń, wypróbuj Knowband Prestashop Advanced Security Manager wraz z elementami sterującymi już zapewnianymi przez hosting i konfigurację PrestaShop.
Zacznij już dziś od kont administratorów. Następnie przejdź do strony logowania, serwera, sieci i wreszcie procesu odzyskiwania. To daje właścicielowi sklepu praktyczną ścieżkę do silniejszej ochrony przed atakami siłowymi bez przekształcania bezpieczeństwa w niepotrzebnie skomplikowany projekt.
Jeśli masz pytania lub potrzebujesz pomocy w zakresie wydajności lub migracji witryny, nasi eksperci są do Twojej dyspozycji. Skontaktuj się z zespołem Knowband pod adresem [email protected] już dziś, aby uzyskać niezawodne wtyczki e-commerce dopasowane do Twoich potrzeb.


