Normalmente, o dono de uma loja só percebe um ataque de força bruta depois que a página de login começa a se comportar de forma estranha, como tentativas repetidas de login malsucedidas, endereços IP desconhecidos nos registros ou queda no desempenho da loja.
Um script automatizado tenta repetidamente senhas em um formulário de login. Uma tentativa bem-sucedida pode dar ao invasor acesso ao painel administrativo da sua loja, permitindo que ele altere dados de produtos, baixe informações de clientes, modifique configurações, instale módulos ou interfira nas operações da loja.
Então, como você protege uma loja PrestaShop contra ataques de força bruta?
Não dependa de uma única configuração. Comece protegendo as contas de administrador, dificulte tentativas de login automatizadas, adicione outro fator de autenticação, restrinja acessos desnecessários, mantenha o PrestaShop e seus módulos atualizados e certifique-se de que você pode detectar e se recuperar de atividades suspeitas. As diretrizes de segurança atuais do PrestaShop também recomendam contas exclusivas, gerenciamento cuidadoso de credenciais, firewalls, backups e a manutenção dos módulos atualizados.
O resto do trabalho consiste em fazer com que essas práticas funcionem em conjunto.
1.0 Comece pela retaguarda, não pela loja física.
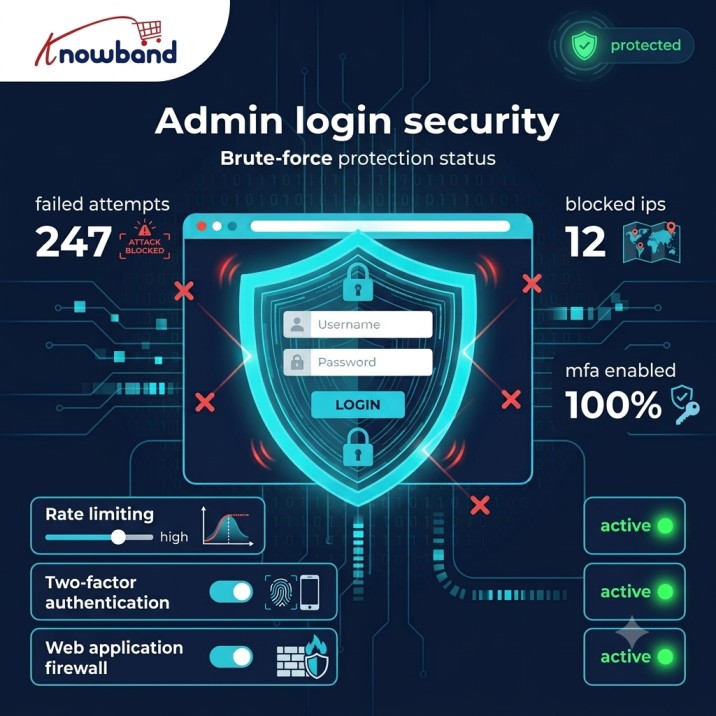
Para a maioria das lojas, o painel administrativo do PrestaShop é o primeiro lugar que vale a pena revisar.
Os clientes precisam ter acesso à loja física. Eles não precisam ter acesso à sua área administrativa. Essa distinção faz do back office um local útil para adicionar restrições adicionais.
Uma medida simples é evitar o uso de uma URL de administrador facilmente previsível. Alterar o diretório de administração padrão pode reduzir a exposição a scanners automatizados que buscam caminhos de administração comuns.
Não se trata de uma barreira de segurança por si só. Um atacante que descobrir o novo URL ainda poderá acessar a página de login. Considere isso como uma redução da exposição desnecessária, e não como uma substituição dos controles de autenticação.
Há ainda outra questão prática: não crie um novo URL tão obscuro que sua própria equipe o perca de vista. Armazene as informações com segurança e documente-as para as pessoas responsáveis pela manutenção da loja.
2.0 Não trate uma URL administrativa oculta como proteção contra ataques de força bruta.
É um erro fácil de cometer.
Uma URL administrativa alterada pode impedir que um scanner básico encontre a página de login, mas não impedirá alguém que já conheça o endereço. Também não ajudará se a senha de um administrador tiver sido comprometida.
A segurança do painel de administração deve, portanto, ter vários controles independentes. Se uma camada falhar, outra ainda deve estar em funcionamento.
3.0 Atribua uma conta separada a cada administrador.
Se cinco pessoas gerenciam uma loja, não dê a todas as cinco as mesmas credenciais de administrador.
A PrestaShop recomenda a criação de contas e perfis diferentes para pessoas que desempenham diferentes tipos de trabalho e a revogação do acesso de administrador que não for mais necessário.
Isso é útil tanto para a segurança quanto para a prestação de contas.
Suponha que um desenvolvedor precise de acesso para modificar um módulo, enquanto um funcionário do atendimento ao cliente precise apenas gerenciar pedidos. Eles não precisam necessariamente ter permissões idênticas.
Contas separadas também facilitam muito as investigações. Se algo incomum acontecer, você pode determinar qual conta estava envolvida em vez de tentar descobrir quem estava usando um login compartilhado.
Para o dono de uma loja, uma rápida revisão da conta pode ser útil:
Remova ex-funcionários e contas antigas da agência. Verifique se todos os administradores ainda precisam de acesso ao back-office. Conceda aos funcionários apenas as permissões necessárias para o trabalho deles. Não compartilhe a conta de SuperAdministrador. Use um gerenciador de senhas para as credenciais de administrador.
São pequenas mudanças, mas eliminam diversas fragilidades evitáveis de uma só vez.
4.0 Use senhas fortes e exclusivas
A proteção contra ataques de força bruta começa com a própria senha.
Não utilize o nome da loja, o nome do domínio, o nome da empresa ou uma variação previsível de um deles. Mais importante ainda, não reutilize a senha de administrador do PrestaShop em nenhum outro lugar.
O ataque de preenchimento de credenciais é particularmente relevante neste caso. Um atacante nem sempre precisa adivinhar uma senha caractere por caractere. Se uma senha e um endereço de e-mail já tiverem aparecido em um vazamento de dados em outro lugar, ferramentas automatizadas podem tentar usar essas credenciais contra sua loja.
Um gerenciador de senhas facilita muito a manutenção de senhas exclusivas. As próprias diretrizes do PrestaShop recomendam o uso de um gerenciador de login e senhas e a proteção cuidadosa das credenciais para o painel administrativo, hospedagem, FTP e outros serviços.
Há também um ponto mais amplo: proteger a senha do PrestaShop enquanto se mantém a conta de hospedagem protegida por uma senha fraca e reutilizada não resolve o problema fundamental. Suas credenciais de hospedagem, banco de dados, FTP, e-mail e administração devem ser tratadas como sistemas de segurança distintos.
5.0 Adicionar autenticação de dois fatores ao acesso de administrador
As senhas são apenas uma parte da autenticação.
Se a senha de um administrador for roubada por meio de phishing, malware ou outro serviço comprometido, um segundo fator de autenticação pode impedir que o invasor acesse diretamente o painel administrativo.
Por isso, um módulo de autenticação de dois fatores para PrestaShop pode ser útil para lojas que precisam de proteção adicional em torno dos logins de administrador.
A implementação exata depende da sua versão do PrestaShop e da extensão escolhida. Antes de instalar uma, verifique a compatibilidade e entenda quais contas e fluxos de login ela protege.
O princípio é simples: não crie uma senha roubada que seja suficiente para acessar uma conta privilegiada.
Para uma loja com vários administradores, isso é especialmente valioso. Uma única senha comprometida não deve significar automaticamente que alguém tenha acesso administrativo completo.
6.0 Reduzir a velocidade de tentativas repetidas de login
É aqui que a proteção contra ataques brutos do PrestaShop se torna mais específica.
Imagine que um atacante envie centenas ou milhares de solicitações de login. Se cada solicitação for processada exatamente da mesma forma que um login normal, o atacante poderá continuar tentando.
Alterações que limitam a taxa.
Dependendo da implementação, falhas repetidas podem desencadear controles progressivamente mais rigorosos, tais como:
Atraso entre tentativas de login; Bloqueio temporário; CAPTCHA ou outro desafio; Restrições baseadas em IP; Restrições no nível da conta; Alertas para atividades de autenticação incomuns.
A implementação, no entanto, requer alguns cuidados.
O bloqueio permanente da conta após um pequeno número de tentativas falhas parece seguro, mas pode criar outro problema. Um invasor poderia acionar o bloqueio intencionalmente e impedir que o administrador legítimo fizesse login.
Por esse motivo, geralmente é melhor combinar controles em nível de conta com sinais de IP, taxa de requisições e comportamento, em vez de depender inteiramente de uma regra simples de "cinco falhas e a conta é bloqueada".
7.0 O CAPTCHA pode ajudar, mas não o utilize como sua única defesa.
Um módulo captcha pode adicionar atrito às tentativas de login automatizadas.
O CAPTCHA não é mágico.
Alguns sistemas automatizados conseguem contornar desafios mais fracos, e obrigar todos os clientes legítimos a passar por um CAPTCHA pode piorar a experiência de compra. Geralmente, faz mais sentido como parte de uma estratégia mais ampla de combate a abusos.
8.0 Coloque um firewall entre os atacantes e o PrestaShop.
Nem toda solicitação maliciosa precisa chegar ao aplicativo.
Um firewall ou firewall de aplicação web pode filtrar o tráfego antes que ele chegue ao processo de login do PrestaShop. Dependendo da sua configuração de hospedagem, essa proteção pode ser fornecida pela sua empresa de hospedagem, CDN, proxy reverso, configuração do servidor ou uma solução de segurança de aplicação dedicada.
O módulo de firewall pode fornecer uma camada adicional de proteção, mas não deve ser tratado automaticamente como um substituto para a proteção em nível de infraestrutura.
A configuração ideal depende de onde sua loja está hospedada.
Uma disposição em camadas útil poderia ter a seguinte aparência:
Internet → CDN/WAF → Servidor Web → PrestaShop → Controles de autenticação → Administrador
Cada camada tem uma função diferente.
O firewall consegue lidar com padrões de tráfego suspeitos. O servidor web pode aplicar regras de acesso. O PrestaShop gerencia a autenticação e as permissões. A autenticação multifator (MFA) protege a conta caso a senha seja comprometida.
Isso é muito mais eficaz do que exigir que um único componente faça tudo.
9.0 Restringir o acesso ao back office quando fizer sentido
Algumas empresas possuem um ambiente administrativo relativamente controlado. Seus funcionários trabalham em uma rede de escritório conhecida ou se conectam por meio de uma VPN corporativa.
Se essa for a sua situação, restringir o acesso de administradores a redes confiáveis pode ser uma opção a ser considerada.
A criação de listas de permissão de IP pode ser eficaz, mas não é adequada para todas as lojas. Funcionários remotos, endereços IP dinâmicos, VPNs, redes móveis e agências terceirizadas podem dificultar a manutenção dessa regra.
Um lojista que trabalha em casa, por exemplo, pode descobrir que uma restrição rígida de IP cria mais problemas operacionais do que benefícios em termos de segurança.
Portanto, não adicione uma regra de acesso simplesmente porque ela aparece em uma lista de verificação de segurança. Primeiro, entenda como sua equipe realmente acessa a loja.
10.0 Mantenha o PrestaShop e seus módulos atualizados
A proteção contra ataques de força bruta não será eficaz se um invasor conseguir contornar o sistema de login explorando uma vulnerabilidade não relacionada.
Atualmente, o PrestaShop recomenda manter os módulos atualizados e ter cuidado com a origem dos mesmos. Suas diretrizes de atualização também recomendam verificar a compatibilidade entre módulos e temas, remover componentes obsoletos, testar as atualizações em um ambiente de pré-produção e manter backups testados.
Isso é importante porque os módulos de terceiros passam a fazer parte da superfície de ataque da sua loja.
Antes de instalar uma extensão, pergunte:
É compatível com a minha versão do PrestaShop? O desenvolvedor está mantendo o projeto ativo? Quando foi a última atualização? A fonte é confiável? Ele introduz acesso desnecessário a áreas sensíveis? Posso removê-lo se deixar de ser compatível?
Não deixe módulos antigos instalados simplesmente porque não estão mais em uso.
Mesmo softwares não utilizados precisam de manutenção. Se não forem necessários, removê-los costuma ser mais simples do que lembrar de protegê-los indefinidamente.
11.0 Proteja o servidor, bem como o PrestaShop.
Sua loja não existe apenas dentro do painel de controle do PrestaShop.
Há também o servidor web, o ambiente PHP, o banco de dados, o painel de controle de hospedagem, o acesso FTP/SFTP, as tarefas agendadas, o sistema de arquivos e, possivelmente, uma CDN ou um proxy reverso.
Um exercício sensato de reforço da segurança do administrador do PrestaShop deve incluir esses componentes.
Por exemplo, as credenciais de administrador não serão de muita ajuda se um invasor já tiver obtido acesso à conta de hospedagem. Da mesma forma, proteger o painel administrativo não impede que um módulo desatualizado se torne um ponto de entrada.
revisão:
Credenciais da conta de hospedagem, acesso FTP/SFTP, credenciais do banco de dados, permissões de arquivos, configuração HTTPS, versões do servidor e do PHP, módulos e temas não utilizados, arquivos sensíveis publicamente acessíveis, configuração de firewall e WAF.
A documentação atual do PrestaShop também recomenda firewalls adequados e backups confiáveis como parte da segurança da loja.
12.0 Observe os registros
Um ataque de força bruta deixa um rastro.
Você poderá observar várias solicitações com falha para o mesmo endpoint de login, tentativas repetidas em diversas contas de funcionários ou tráfego proveniente de fontes incomuns.
Você não precisa de uma plataforma enorme de monitoramento de segurança para começar a prestar atenção.
No mínimo, saiba onde seu provedor de hospedagem armazena os registros do servidor web e onde os eventos de segurança relacionados ao PrestaShop podem ser consultados.
Procure por padrões em vez de uma única falha isolada de login.
Por exemplo, cinco tentativas de login falhas distribuídas ao longo de vários dias podem não significar muito. Quinhentas tentativas em um curto período de tempo, vindas de vários endereços, merecem investigação.
Preste atenção também a logins bem-sucedidos que ocorrem imediatamente após um grande número de falhas. Isso não prova que a conta foi comprometida, mas é um sinal útil para investigação.
13.0 Os backups fazem parte da segurança
É fácil pensar em backups como algo necessário após uma falha do servidor.
Elas são tão importantes depois de um incidente de segurança quanto no dia em que acontecem.
Se um invasor modificar arquivos, alterar configurações, danificar o banco de dados ou interromper o funcionamento do armazenamento de alguma outra forma, você precisa de uma maneira confiável de retornar a um estado estável conhecido.
A PrestaShop recomenda manter backups completos e testados, incluindo arquivos e banco de dados, e suas diretrizes de atualização recomendam especificamente verificar se a restauração realmente funciona.
Não presuma que existe um backup simplesmente porque o painel de controle da sua hospedagem diz "backup diário".
Teste-o.
Um backup que não pode ser restaurado quando você precisa não é um bom plano de recuperação.
Também é preferível manter cópias de segurança separadas do ambiente de produção, para que uma falha no servidor não comprometa automaticamente todos os backups disponíveis.
Se sua hospedagem não oferece serviço de backup, o módulo Backup & Restore também pode ser uma alternativa para manter seus dados em segurança.
14.0 Onde um módulo de segurança do PrestaShop se encaixa
Lojistas que não desejam implementar todos os controles de segurança por conta própria podem considerar um módulo de segurança dedicado para PrestaShop.
O Knowband Prestashop Advanced Security Manager é uma opção que vale a pena avaliar se você deseja adicionar controles focados em segurança ao seu ambiente PrestaShop. O importante é comparar suas funcionalidades reais com as necessidades da sua loja, em vez de presumir que toda extensão de segurança resolve os mesmos problemas.
Deve também complementar — e não substituir — uma boa segurança de hospedagem, senhas fortes, gerenciamento de acesso de administradores, atualizações, backups e monitoramento.
Antes de instalar qualquer extensão de segurança, verifique sua compatibilidade com a versão do PrestaShop e analise exatamente o que ela altera. Uma ferramenta de segurança se torna mais um componente do seu ambiente de produção, portanto, deve ser mantida com o mesmo cuidado que o restante da loja.
15.0 Um plano de reforço realista para um lojista
Você não precisa resolver tudo em uma tarde.
Se sua loja tem pouca proteção hoje, comece com os controles que oferecem a maior melhoria sem criar complexidade operacional desnecessária.
Hoje, altere senhas de administrador fracas ou reutilizadas. Remova contas de administrador antigas. Verifique quem tem acesso ao painel administrativo. Certifique-se de que a URL de administração não esteja usando um caminho padrão óbvio.
Em seguida, adicione autenticação de dois fatores onde for apropriado. Implemente limitação de taxa ou proteção contra tentativas de login. Considere o uso de CAPTCHA para tráfego de autenticação suspeito. Analise as opções de firewall ou WAF disponíveis por meio do seu provedor de hospedagem.
Durante a manutenção de rotina, atualize o PrestaShop e os módulos de terceiros. Remova as extensões que não são mais necessárias. Revise as permissões de administrador. Verifique os logs de segurança e do servidor. Certifique-se de que os backups estejam sendo executados.
Teste periodicamente a restauração de backups. Revise as contas de hospedagem e FTP/SFTP. Audite os módulos de terceiros. Verifique quem ainda precisa de acesso de administrador. Confira se sua configuração de segurança ainda corresponde à forma como sua empresa opera.
Esse último ponto é fácil de ignorar. Uma configuração de segurança que era adequada há dois anos pode não fazer mais sentido após a troca de provedores de hospedagem, a contratação de funcionários remotos, a instalação de novas integrações ou a migração para uma versão diferente do PrestaShop.
16.0 Se você observar uma onda repentina de tentativas de login malsucedidas
Não presuma imediatamente que a loja foi comprometida.
Primeiro, verifique as evidências.
Analise o número e o momento das tentativas de login falhas. Verifique se algum login de administrador foi bem-sucedido. Analise as alterações recentes em funcionários, módulos, configurações e arquivos.
Se encontrar evidências de acesso não autorizado, trate-o como um incidente, em vez de simplesmente alterar uma senha e seguir em frente.
Altere as credenciais afetadas a partir de um dispositivo confiável, revise as contas de administrador, investigue a origem do acesso, verifique se houve modificações inesperadas e, se necessário, envolva seu provedor de hospedagem ou especialista em segurança. Como observa a TPx , agir com rapidez e método após um incidente é o que limita os danos.
Mais importante ainda, descubra por que o atacante conseguiu chegar tão longe.
Se o problema era uma senha reutilizada, corrija o processo de gerenciamento de senhas. Se um módulo antigo estava envolvido, remova-o ou atualize-o. Se a conta de administrador não tinha um segundo fator de autenticação, considere adicionar um.
Conclusão final
Uma boa segurança de login não se resume a encontrar uma configuração perfeita. Trata-se de dificultar progressivamente um ataque bem-sucedido.
Use contas e senhas de administrador exclusivas. Adicione autenticação multifator (MFA). Limite tentativas repetidas de login. Desafie automações suspeitas. Instale um firewall adequado para proteger a loja. Mantenha o PrestaShop e seus módulos atualizados. Monitore o que está acontecendo e mantenha backups testados.
Se você deseja adicionar uma camada de segurança dedicada, avalie o Knowband Prestashop Advanced Security Manager em conjunto com os controles já fornecidos pela sua hospedagem e configuração do PrestaShop.
Comece hoje mesmo pelas contas de administrador. Em seguida, vá expandindo a partir da página de login para o servidor, a rede e, finalmente, o processo de recuperação. Isso oferece ao proprietário da loja um caminho prático para uma proteção mais robusta contra ataques de força bruta, sem transformar a segurança em um projeto desnecessariamente complexo.
Se você tiver dúvidas ou precisar de ajuda com o desempenho ou a migração do seu site, nossos especialistas estão à disposição. Entre em contato com a equipe da Knowband pelo e -mail [email protected] hoje mesmo para obter plugins de e-commerce confiáveis e personalizados para as suas necessidades.


